
Oh, der versucht es ja nicht mal. 😂
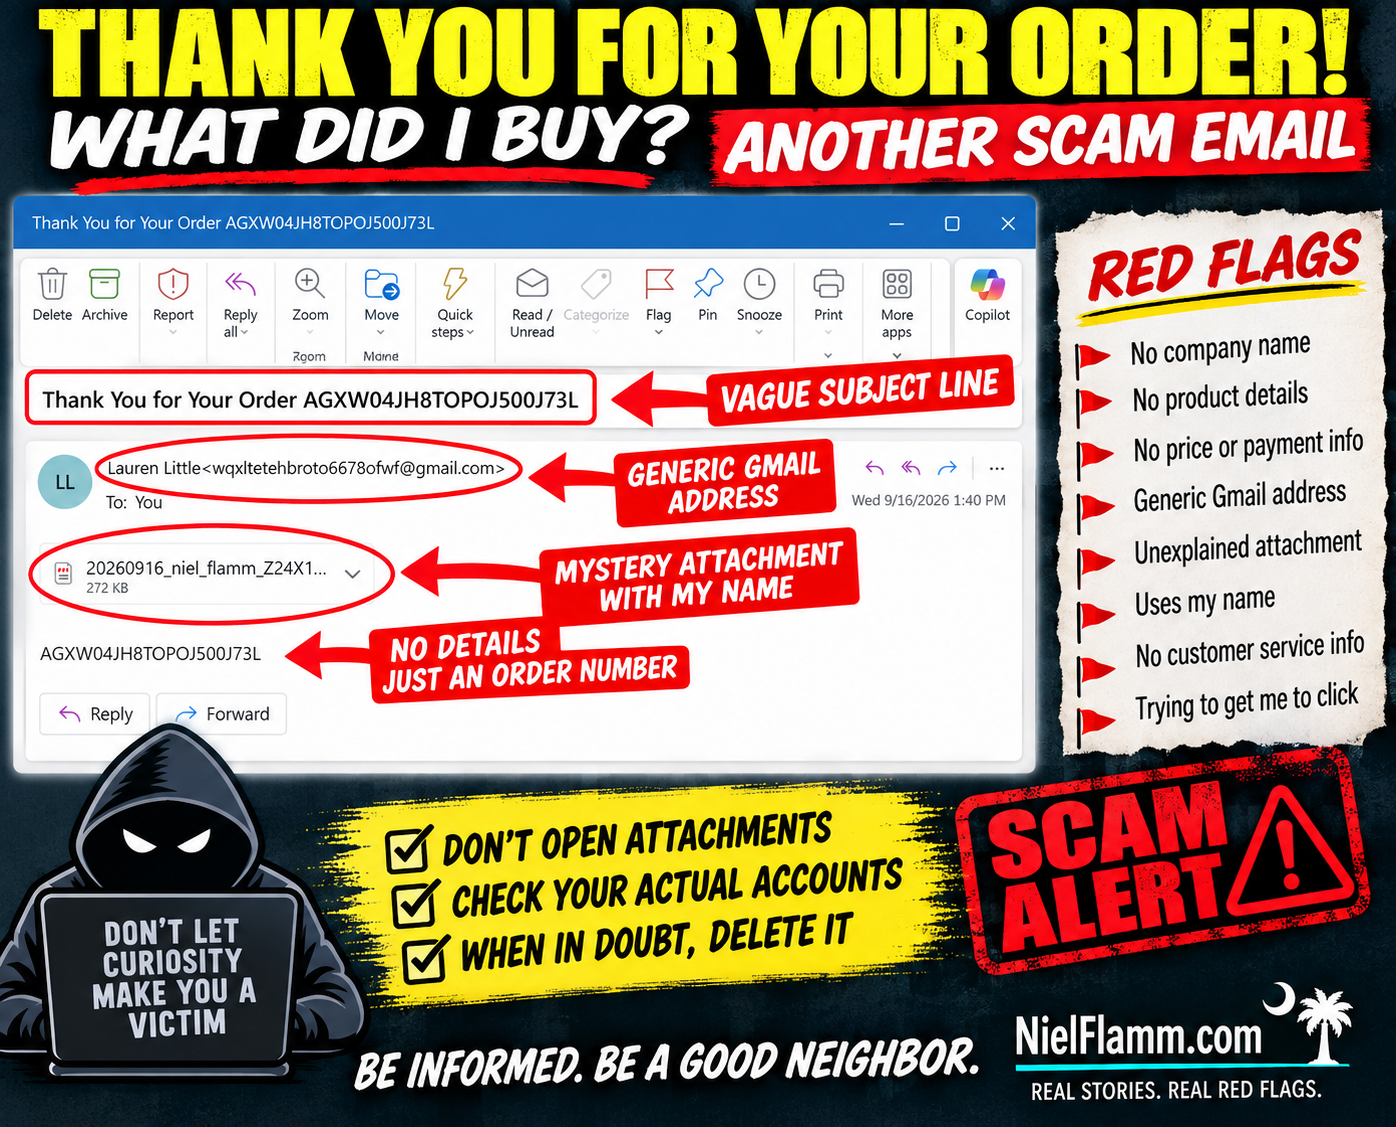
Eine weitere verdächtige E-Mail mit folgendem Betreff landete in meinem Posteingang:
„Vielen Dank für Ihre Bestellung AGXW04JH8TOPOJ500J73L“
Vielen Dank!
Es gibt nur ein kleines Problem.
WAS HABE ICH BESTELLT?
In der E-Mail steht es nicht.
Kein Firmenname.
Kein Produkt.
Kein Preis.
Keine Zahlungsmethode.
Keine Angaben zum Versand.
Keine Kundendienstinformationen.
Nichts.
Die Absenderin ist Lauren Little, die eine Gmail-Adresse verwendet, die keinen erkennbaren Händler identifiziert.
Aber keine Sorge – ich habe eine Bestellnummer erhalten.
Und, was noch wichtiger ist, ein 272 KB großer, mysteriöser Anhang.
Wie aufmerksam.
🚩 Der Anhang IST die E-Mail
Der eigentliche Korpus enthält im Wesentlichen nichts außer der gleichen mysteriösen Bestellnummer.
Wenn ich also wissen möchte, was ich angeblich gekauft habe, liegt die Versuchung auf der Hand:
Öffnen Sie den Anhang.
Und genau das werde ich nicht tun.
Ich weiß nicht, was in dieser Datei steht, da ich sie nicht geöffnet habe. Ich werde nicht behaupten, dass es sich um Schadsoftware, ein schädliches Dokument oder etwas anderes handelt, was ich nicht überprüft habe.
Ich muss es auch nicht herausfinden.
Eine unerwartete E-Mail von einem unbekannten Absender, die mich über einen nicht identifizierten Kauf informiert und einen unerklärlichen Anhang enthält, hat meinen Vertrauenstest bereits nicht bestanden.
🚩 Betrüger haben offenbar die Personalisierung entdeckt
Hier noch eine nette Idee.
Der Dateiname des Anhangs enthält:
„niel_flamm“
Ahhh.
Sie kennen meinen Namen!
Das ändert alles.
Nein, tatsächlich nicht.
Wenn ich meinen Namen in den Anhang schreibe, erhöht das nicht die Wahrscheinlichkeit, dass ich ihn öffne. Im Gegenteil, es erhöht die Wahrscheinlichkeit, dass ich ihn lösche.
Personalisierung ist kein Beweis für Legitimität.
Namen, E-Mail-Adressen und andere grundlegende Informationen können aus unzähligen Quellen im Internet stammen.
🧠 Neugier ist der Köder
Das ist es, was diese minimalistischen E-Mails interessant macht.
Sie brauchen keine aufwendige Geschichte.
Sie wollen ich die Geschichte erfinde:
Habe ich versehentlich etwas gekauft?
Hat jemand meine Kreditkarte benutzt?
Wie viel haben sie mir berechnet?
Um welche Firma handelt es sich?
Was befindet sich in diesem Anhang?
Und da liegt die Falle.
Statt mir Informationen zu liefern, erzeugt die E-Mail eine Informationslücke und sendet mir eine Datei, die diese Lücke angeblich füllen soll.
Nein danke.
Wenn ich den Verdacht habe, dass es sich um einen unautorisierten Kauf handelt, überprüfe ich selbst meine Bank- und Kreditkartenkonten.
Ich muss keine mysteriöse Anlage öffnen, um herauszufinden, ob ich Geld ausgegeben habe.
🏡 Sei nicht passiv. Sei ein guter Nachbar.
Wenn Sie so etwas erhalten und die Warnsignale erkennen, teilen Sie sie mit.
Jemand anderes sieht vielleicht „Vielen Dank für Ihre Bestellung“ und gerät sofort in Panik.
Bevor sie den Anhang öffnen, sagen Sie ihnen Folgendes:
Prüfen Sie zunächst Ihre tatsächlichen Finanzkonten.
Manchmal bedeutet ein guter Nachbar zu sein, jemanden daran zu hindern, diesen einen neugierigen Klick zu machen.
Denn manchmal ist die sicherste Verbindung die, die man niemals öffnet.
Folgen Sie NielFlamm.com/blog für weitere verdächtige E-Mails, fragwürdige Fahrzeugangebote, Rekrutierungsbetrugsfälle und alles Seltsame, was als Nächstes in meinem Posteingang landet.
