

Diese E-Mail von T-Mobile hätte mich fast erwischt – und genau das macht sie gut
Ich bekomme so viele Betrugsmails, dass die meisten davon nicht länger als ein paar Sekunden überleben, bevor sie gedanklich im Papierkorb landen.
Schlechte Grammatik.
Zufällige Gmail-Adresse.
Geheimnisvoller Anhang.
Eine Gebühr von 700 Dollar für etwas, das ich nie gekauft habe.
Jemand teilt mir mit, dass ich einen Preis gewonnen habe, an dem ich nie teilgenommen habe.
Einfach.
Dieser hier war anders.
Das hätte mich fast erwischt.
Und genau deshalb schreibe ich darüber.
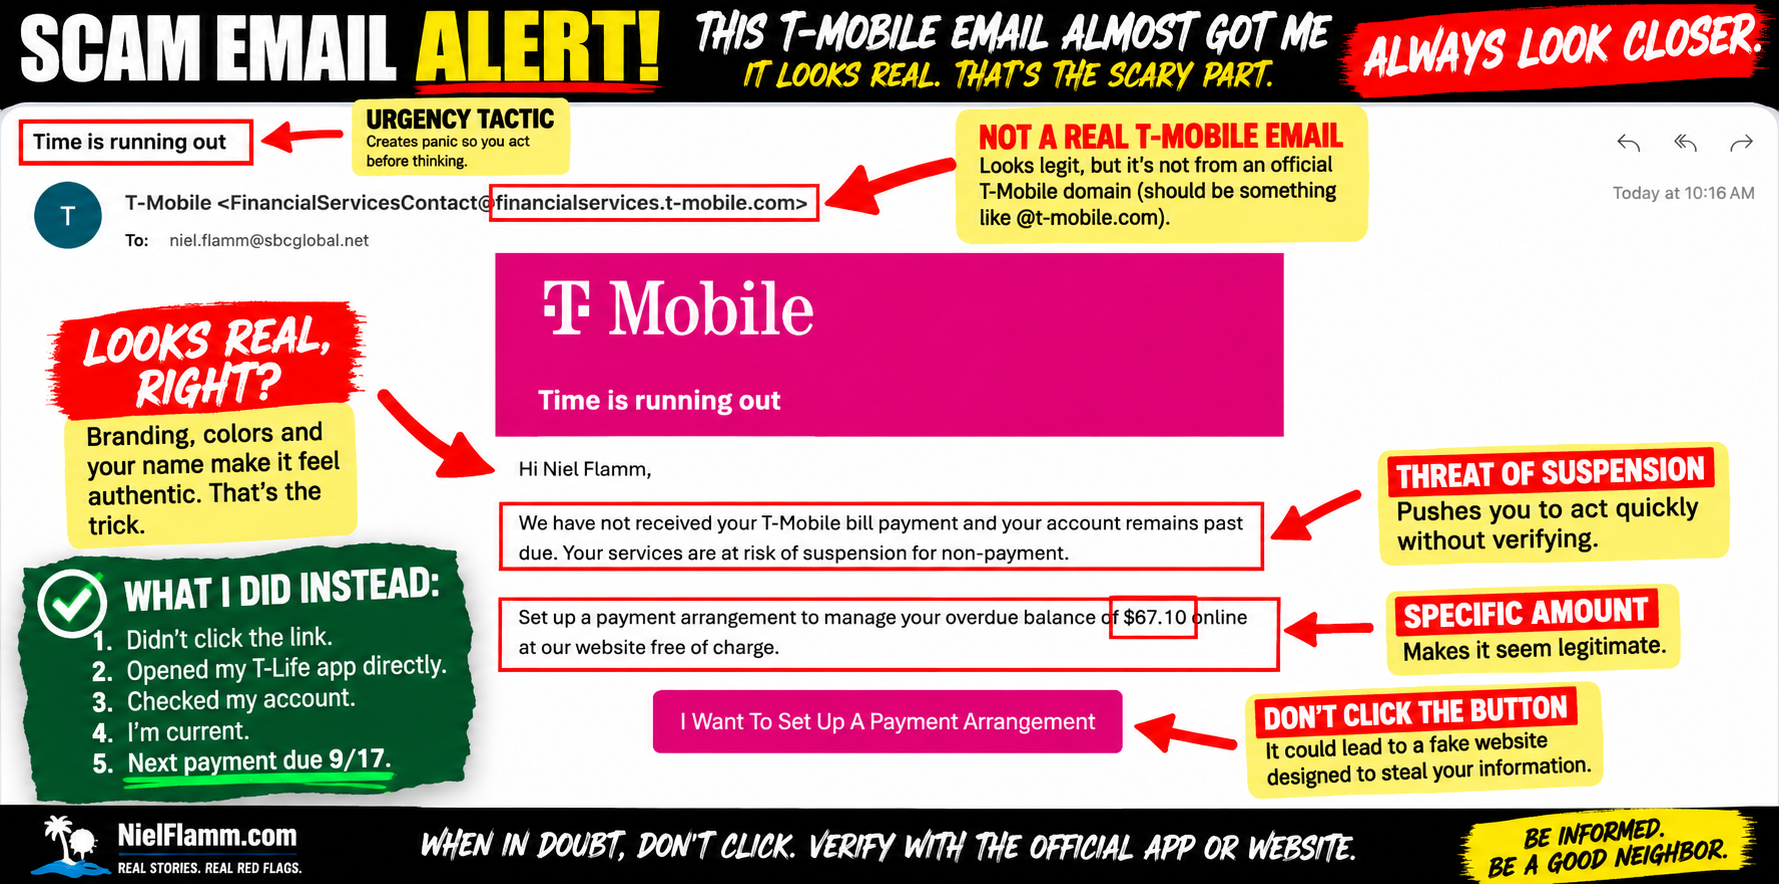
📱 Es sah aus wie T-Mobile
Die Betreffzeile lautete:
„Die Zeit läuft ab.“
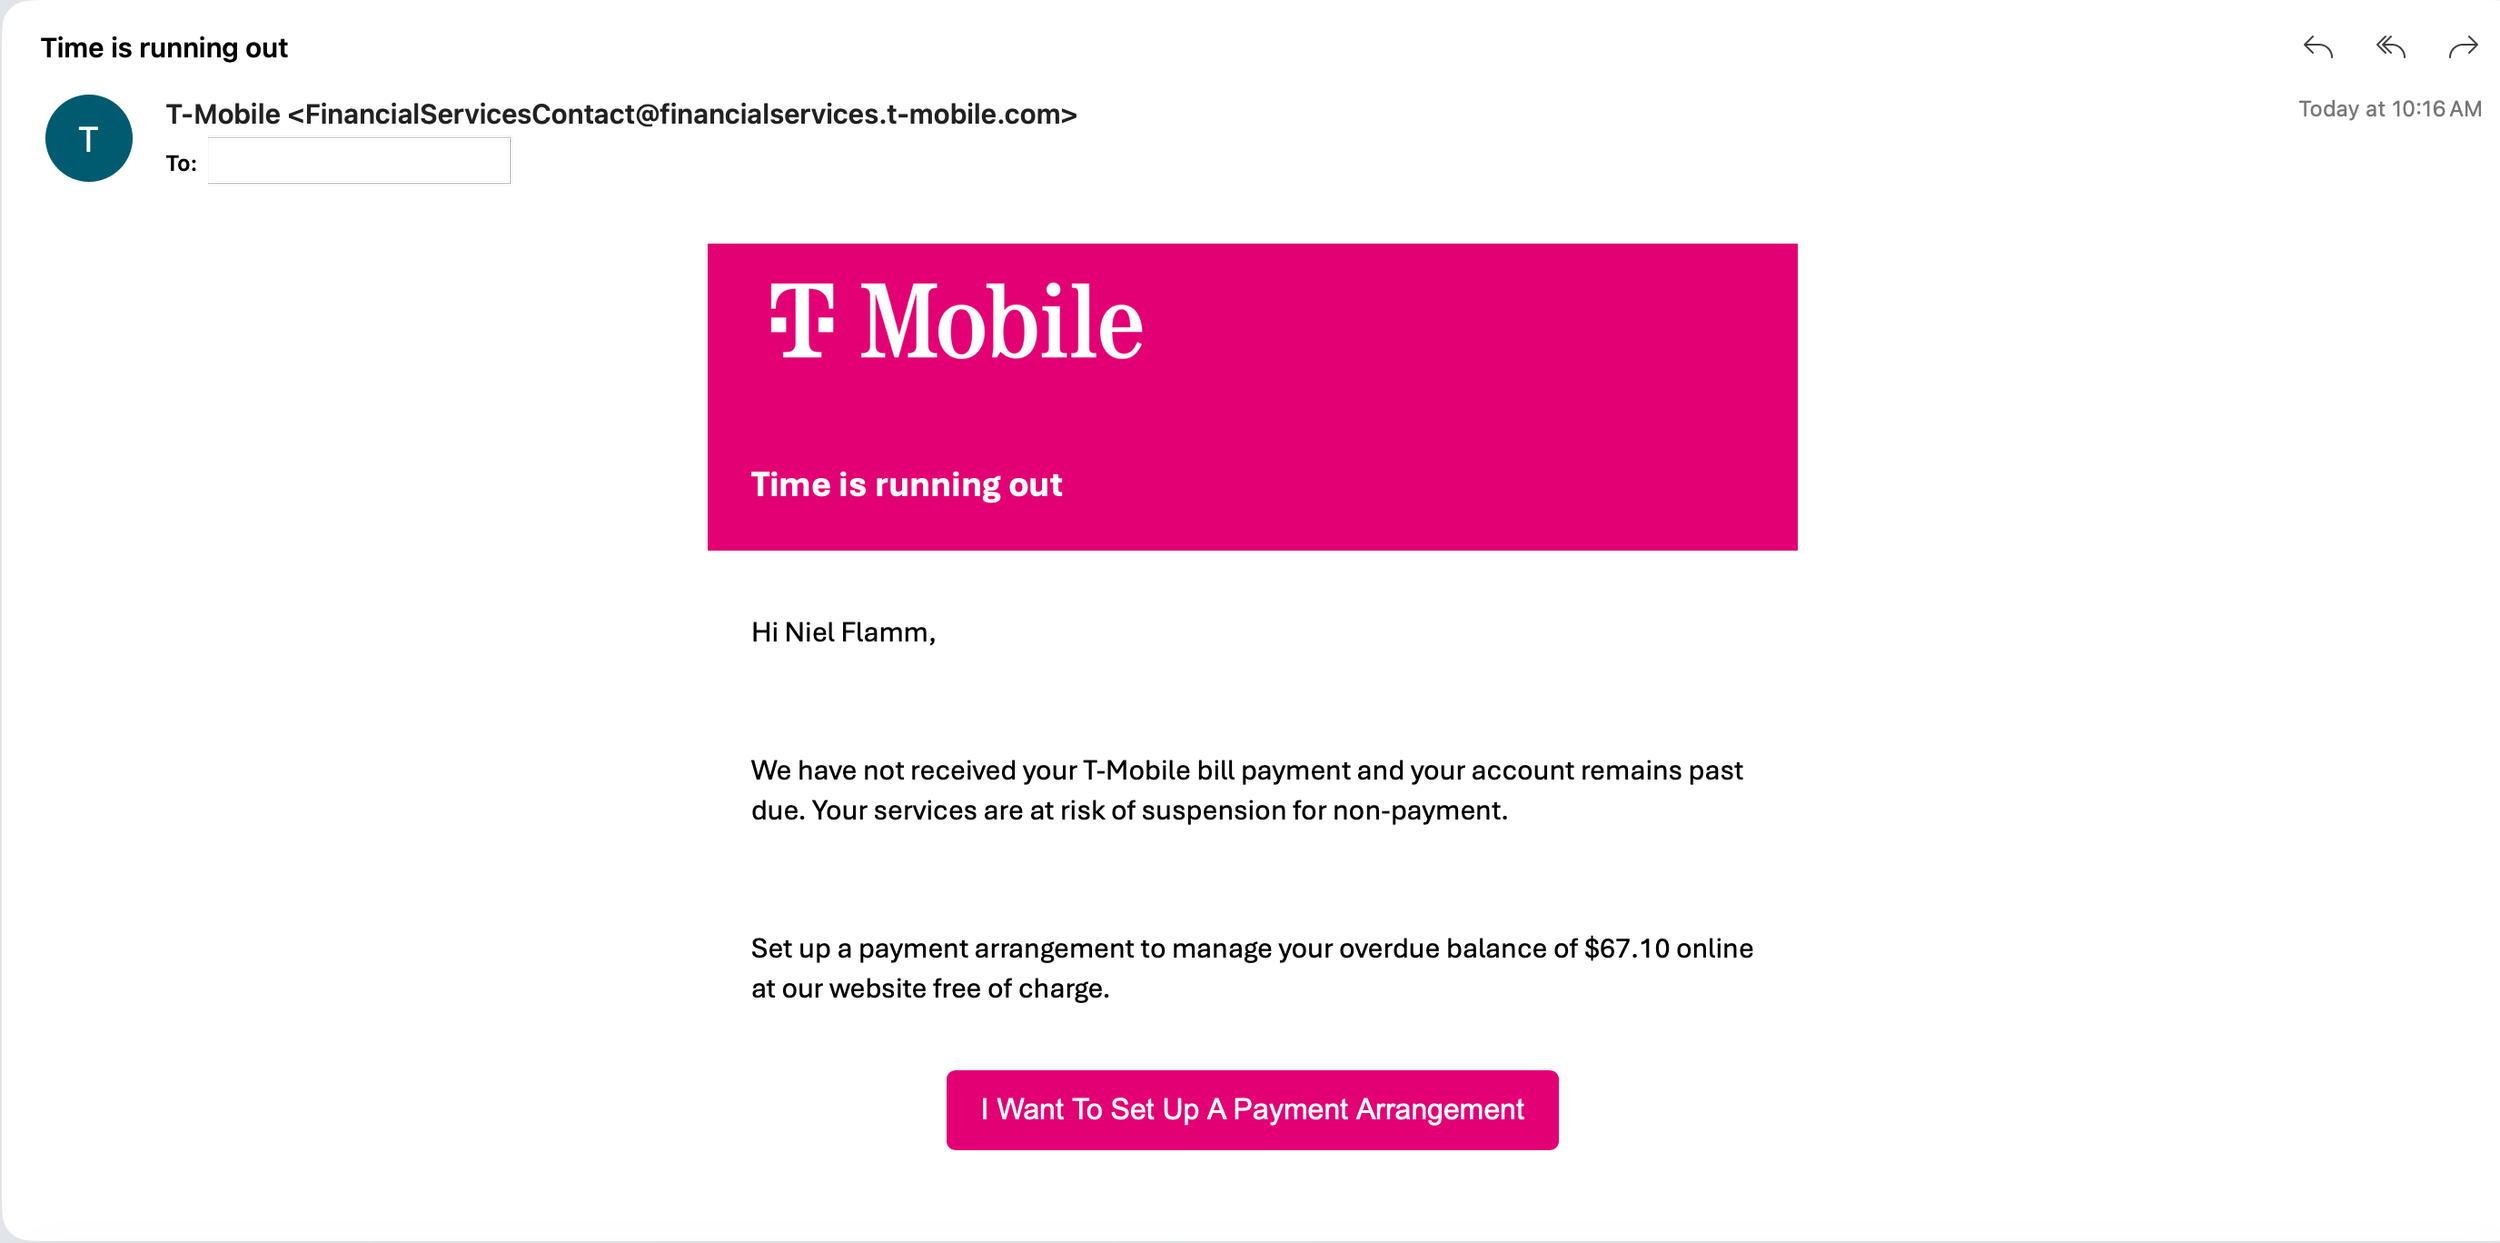
Die E-Mail trug das bekannte magentafarbene T-Mobile-Branding, sprach mich mit Namen an und teilte mir Folgendes mit:
„Wir haben Ihre T-Mobile-Rechnungszahlung nicht erhalten und Ihr Konto ist weiterhin überfällig.“
Es zeigte mir sogar den genauen überfälligen Betrag an:
$67.10
Dann kam die Drohung:
Mein Vertrag war wegen Nichtzahlung von der Sperrung bedroht.
Und praktischerweise befand sich direkt darunter ein großer magentafarbener Knopf:
„Ich möchte eine Zahlungsvereinbarung treffen.“
Das ist eine ziemlich effektive Kombination.
Bekanntes Unternehmen.
Mein Name.
Genauer Dollarbetrag.
Dringlichkeit.
Drohung mit Dienstentzug.
Und eine sofortige Lösung.
Einen Moment lang dachte ich:
Moment mal... habe ich meine T-Mobile-Zahlung verpasst?
🚩 Dann habe ich genauer hingesehen
Die E-Mail sah recht seriös aus.
Ziemlich.
Dann sah ich mir den Absender an:
FinancialServicesContact@financialservices.t-mobile.com
Auf den ersten Blick wirkt das ziemlich überzeugend.
„T-Mobile“ ist ja schon in der Adresse enthalten.
Eine E-Mail-Adresse, die aussieht, reicht mir aber nicht mehr.
Und was noch wichtiger ist: Mir wurde klar, dass ich im Begriff war, genau den Fehler zu begehen, zu dem diese E-Mails ja geradezu verleiten sollen:
Ich habe die E-Mail verwendet, um festzustellen, ob die E-Mail legitim ist.
Also hörte ich auf.
Ich habe den Knopf nicht benutzt.
Ich habe die Anweisungen nicht befolgt.
Ich ging an einen Ort, dem ich bereits vertraute.
📲 Ich habe die T-Life-App geöffnet
Das war der einfachste Test von allen.
Statt auf den Button zur Zahlungsabwicklung zu klicken, öffnete ich meine T-Life-App separat und überprüfte mein tatsächliches Konto.
Erraten Sie, was?
Ich bin auf dem neuesten Stand.
In meinem Konto wird der in der E-Mail beschriebene Zahlungsverzug nicht angezeigt.
Meine nächste Zahlung ist erst am 17. September fällig .
Das ist peinlich.
Offenbar hat mein T-Mobile-Konto vergessen, T-Mobile mitzuteilen, dass mit meinem T-Mobile-Konto alles in Ordnung ist.
😂
🚨 Solche Nachrichten bereiten mir Sorgen
Die lächerlichen Betrugsmaschen sind nicht unbedingt das, was mir am meisten Sorgen bereitet.
Es sind diese.
Diejenigen, die nahe genug beieinander.
Das Branding sieht stimmig aus.
Die Formatierung sieht professionell aus.
Die Summe ist glaubwürdig.
Die Situation ist plausibel.
Und die Absenderinformationen sehen so überzeugend aus, dass man sie möglicherweise nicht genauer prüft.
Dann fügen sie Dringlichkeit hinzu:
Die Zeit läuft ab
Ihr Service könnte gesperrt sein.
Sie schulden Geld.
Reparieren Sie es jetzt.
Und hier ist ein praktischer Knopf.
Diese Dringlichkeit ist wichtig, weil sie Sie dazu drängt, zu handeln, bevor Sie die Behauptung unabhängig überprüfen.
🔍 Der beste Betrugsdetektor war nicht die E-Mail
Das ist die Lehre, die ich daraus ziehe.
Ich musste nicht prüfen, ob jede Grafik authentisch war.
Ich musste den HTML-Code nicht untersuchen.
Ich musste den Knopf nicht anklicken, um zu sehen, wohin es ging.
Und ich musste den Absender der Nachricht nicht kontaktieren.
Ich habe direkt das Konto aufgerufen, um das es in der E-Mail angeblich ging.
Mein tatsächliches T-Mobile-Konto enthüllte die Geschichte.
Das ist eine unglaublich einfache Gewohnheit:
Wenn Sie von Ihrer Bank eine E-Mail über ein Problem erhalten, öffnen Sie Ihre Banking-App selbst.
Wenn Amazon eine Bestellung meldet, öffnen Sie Amazon selbst.
Wenn PayPal behauptet, jemand habe Ihnen Geld abgebucht, öffnen Sie selbst ein PayPal-Konto.
Wenn Ihr Mobilfunkanbieter Ihnen mitteilt, dass Ihre Zahlung überfällig ist, öffnen Sie selbst die App Ihres Anbieters.
Verwenden Sie nicht die verdächtige Nachricht, um dorthin zu gelangen.
🧠 Und ja, das hätte fast geklappt
Ich denke, das sollte man zugeben.
Manchmal wird über Betrugsmaschen so gesprochen, als ob nur leichtgläubige oder technisch unerfahrene Menschen darauf hereinfallen würden.
Das ist eine gefährliche Denkweise.
Ich verbringe eine absurde Menge Zeit damit, mir diese Dinge anzusehen.
Ich habe bereits über Betrugs-E-Mails geschrieben.
Rekrutierungsbetrug.
Mysteriöse Anhänge.
Gefälschte Abonnementgebühren.
Fragwürdige Autowerbung.
Und diese E-Mail hat mich trotzdem zum Nachdenken gebracht:
„Moment mal... bin ich überfällig?“
Genau das zeichnet gutes Social Engineering aus.
Das führt nicht zwangsläufig dazu, dass man etwas Absurdes glaubt.
Es bietet Ihnen etwas so Glaubwürdiges, dass Sie reagieren, bevor Sie nachdenken.
Zum Glück dachte ich diesmal.
Dann habe ich nachgesehen.
🏡 Sei ein guter Nachbar
Falls Sie einen Elternteil, Freund, Kollegen oder Nachbarn haben, der so etwas erhalten könnte, zeigen Sie ihm diesen einfachen Trick:
Klicken Sie nicht auf den Knopf.
Öffnen Sie die App des Unternehmens oder geben Sie die bekannte Website des Unternehmens selbst ein.
Prüfen Sie das Konto selbstständig.
Eine 30-sekündige Überprüfung könnte viel größere Probleme verhindern.
Und falls Sie jemals in Versuchung geraten sollten zu denken:
„Auf so etwas würde ich nie hereinfallen.“
Ich auch nicht.
Aber dieser hier kam dem schon sehr nahe.
Sehr knapp.
Deshalb teile ich es.
Folgen Sie NielFlamm.com/blog für weitere Betrugsermittlungen, verdächtige E-Mails und die ein oder andere Nachricht, die selbst mich stutzig macht.

Vielen Dank für Ihre Bestellung! Was habe ich gekauft? Anscheinend muss ich den mysteriösen Anhang öffnen
Oh, der versucht es ja nicht mal. 😂
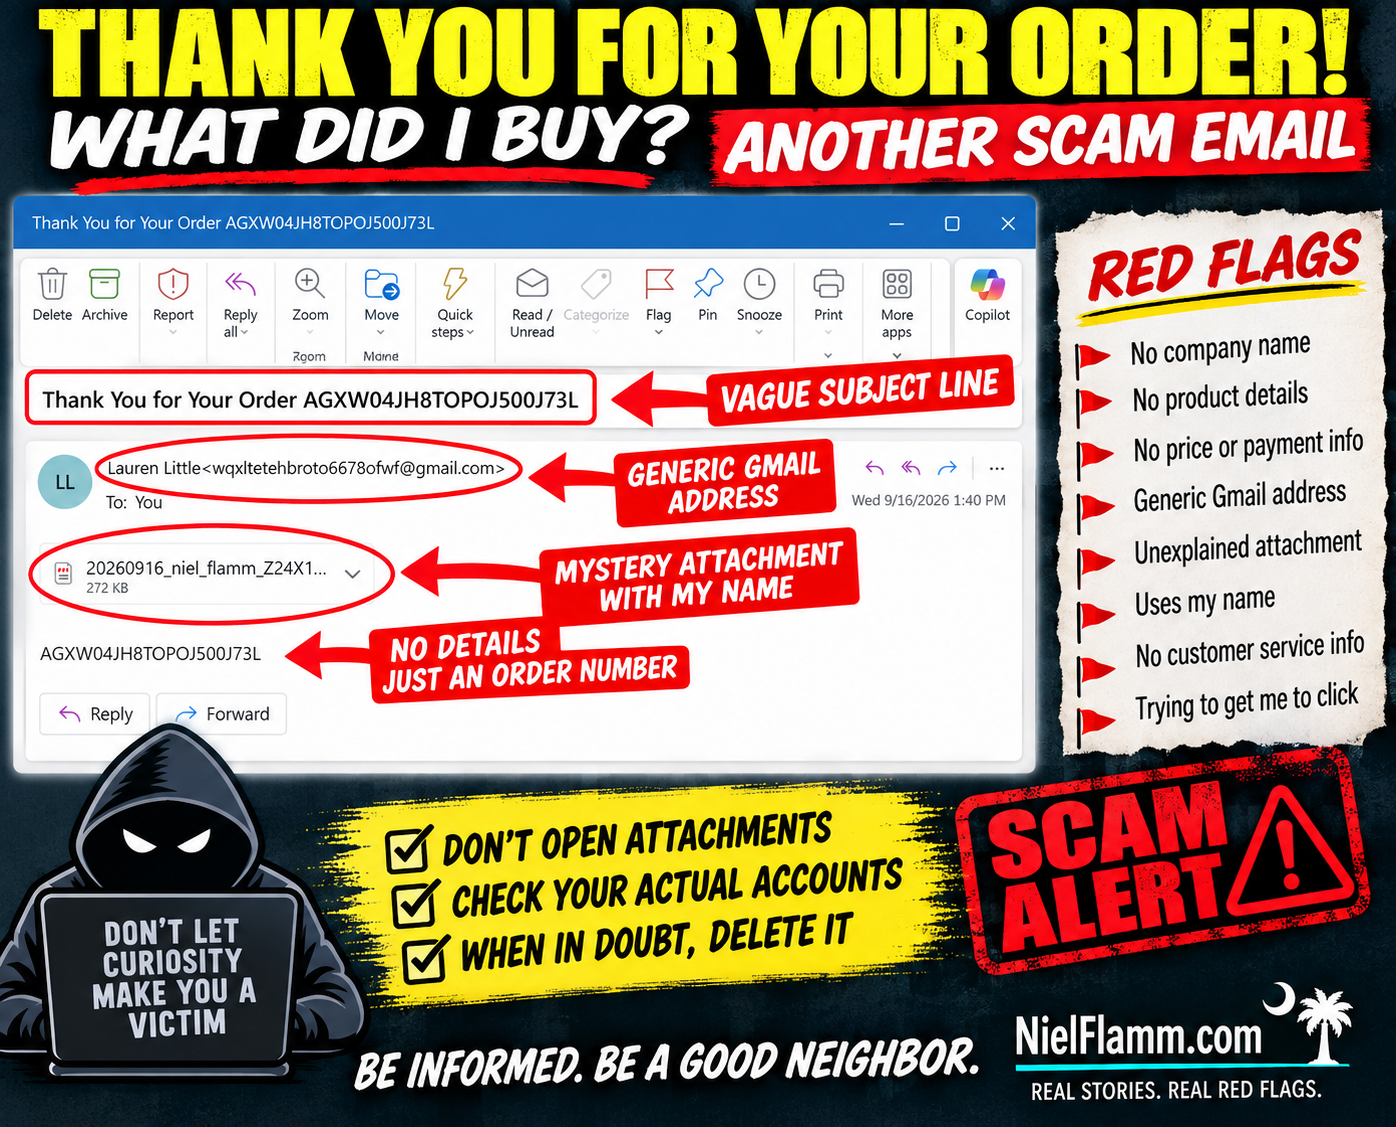
Eine weitere verdächtige E-Mail mit folgendem Betreff landete in meinem Posteingang:
„Vielen Dank für Ihre Bestellung AGXW04JH8TOPOJ500J73L“
Vielen Dank!
Es gibt nur ein kleines Problem.
WAS HABE ICH BESTELLT?
In der E-Mail steht es nicht.
Kein Firmenname.
Kein Produkt.
Kein Preis.
Keine Zahlungsmethode.
Keine Angaben zum Versand.
Keine Kundendienstinformationen.
Nichts.
Die Absenderin ist Lauren Little, die eine Gmail-Adresse verwendet, die keinen erkennbaren Händler identifiziert.
Aber keine Sorge – ich habe eine Bestellnummer erhalten.
Und, was noch wichtiger ist, ein 272 KB großer, mysteriöser Anhang.
Wie aufmerksam.
🚩 Der Anhang IST die E-Mail
Der eigentliche Korpus enthält im Wesentlichen nichts außer der gleichen mysteriösen Bestellnummer.
Wenn ich also wissen möchte, was ich angeblich gekauft habe, liegt die Versuchung auf der Hand:
Öffnen Sie den Anhang.
Und genau das werde ich nicht tun.
Ich weiß nicht, was in dieser Datei steht, da ich sie nicht geöffnet habe. Ich werde nicht behaupten, dass es sich um Schadsoftware, ein schädliches Dokument oder etwas anderes handelt, was ich nicht überprüft habe.
Ich muss es auch nicht herausfinden.
Eine unerwartete E-Mail von einem unbekannten Absender, die mich über einen nicht identifizierten Kauf informiert und einen unerklärlichen Anhang enthält, hat meinen Vertrauenstest bereits nicht bestanden.
🚩 Betrüger haben offenbar die Personalisierung entdeckt
Hier noch eine nette Idee.
Der Dateiname des Anhangs enthält:
„niel_flamm“
Ahhh.
Sie kennen meinen Namen!
Das ändert alles.
Nein, tatsächlich nicht.
Wenn ich meinen Namen in den Anhang schreibe, erhöht das nicht die Wahrscheinlichkeit, dass ich ihn öffne. Im Gegenteil, es erhöht die Wahrscheinlichkeit, dass ich ihn lösche.
Personalisierung ist kein Beweis für Legitimität.
Namen, E-Mail-Adressen und andere grundlegende Informationen können aus unzähligen Quellen im Internet stammen.
🧠 Neugier ist der Köder
Das ist es, was diese minimalistischen E-Mails interessant macht.
Sie brauchen keine aufwendige Geschichte.
Sie wollen ich die Geschichte erfinde:
Habe ich versehentlich etwas gekauft?
Hat jemand meine Kreditkarte benutzt?
Wie viel haben sie mir berechnet?
Um welche Firma handelt es sich?
Was befindet sich in diesem Anhang?
Und da liegt die Falle.
Statt mir Informationen zu liefern, erzeugt die E-Mail eine Informationslücke und sendet mir eine Datei, die diese Lücke angeblich füllen soll.
Nein danke.
Wenn ich den Verdacht habe, dass es sich um einen unautorisierten Kauf handelt, überprüfe ich selbst meine Bank- und Kreditkartenkonten.
Ich muss keine mysteriöse Anlage öffnen, um herauszufinden, ob ich Geld ausgegeben habe.
🏡 Sei nicht passiv. Sei ein guter Nachbar.
Wenn Sie so etwas erhalten und die Warnsignale erkennen, teilen Sie sie mit.
Jemand anderes sieht vielleicht „Vielen Dank für Ihre Bestellung“ und gerät sofort in Panik.
Bevor sie den Anhang öffnen, sagen Sie ihnen Folgendes:
Prüfen Sie zunächst Ihre tatsächlichen Finanzkonten.
Manchmal bedeutet ein guter Nachbar zu sein, jemanden daran zu hindern, diesen einen neugierigen Klick zu machen.
Denn manchmal ist die sicherste Verbindung die, die man niemals öffnet.
Folgen Sie NielFlamm.com/blog für weitere verdächtige E-Mails, fragwürdige Fahrzeugangebote, Rekrutierungsbetrugsfälle und alles Seltsame, was als Nächstes in meinem Posteingang landet.

Noch ein Abo für 399,99 Dollar? Anscheinend veranstaltet Geek Squad ein Facebook-Event
Ich habe noch ein weiteres teures Abonnement, von dem ich nichts wusste.
Und wieder einmal waren die Betrüger so aufmerksam, mich zu einer Facebook-Veranstaltung einzuladen, um dies zu feiern.
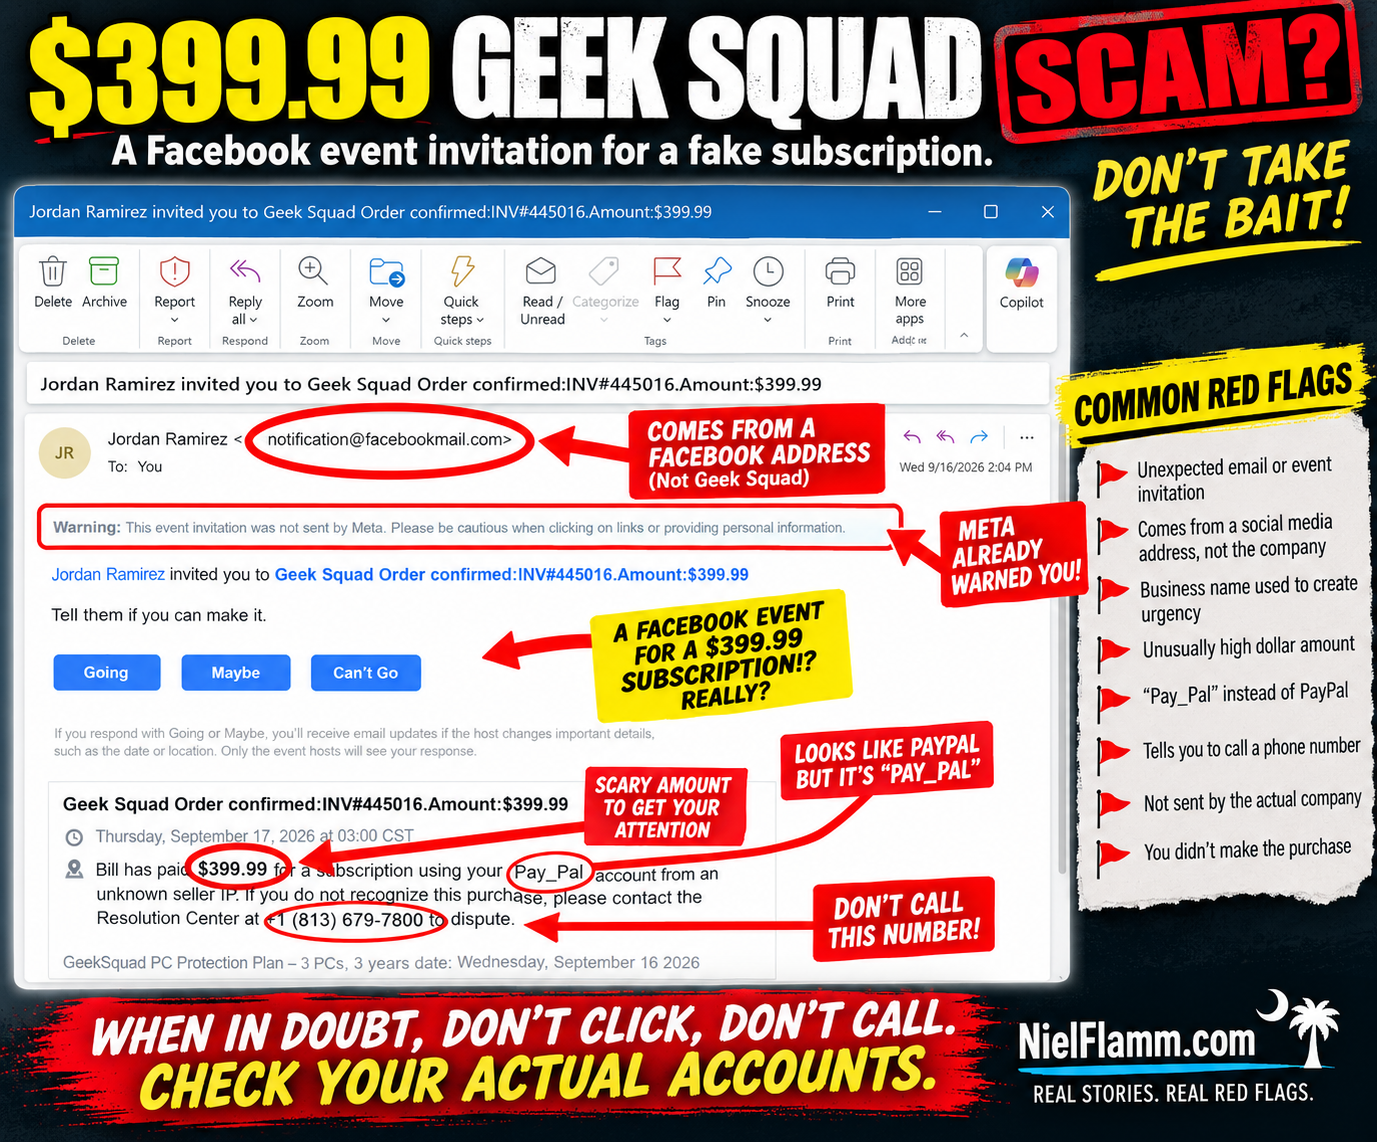
Diese E-Mail kam mit folgendem Betreff an:
„Jordan Ramirez hat Sie zum Geek Squad eingeladen. Bestellung bestätigt: Rechnungsnr. 445016. Betrag: 399,99 $.“
Laut Einladung soll ich 399,99 Dollar für einen Geek Squad PC-Schutzplan bezahlt haben.
Es gibt nur ein kleines Problem.
Ich nicht.
Und falls Ihnen das bekannt vorkommt, sollte es das auch.
🚩 Haben wir diesen Film nicht schon mal gesehen?
Vor kurzem erhielt ich eine weitere Facebook-Veranstaltungseinladung, in der behauptet wurde, dass 498,99 Dollar für ein Abonnement über mein PayPal-Konto bezahlt worden seien.
Das stammt von „Agnes V. Burden“
Dieses Mal haben wir Jordan Ramirez, Geek Squad und $399.99.
Eine andere Person.
Andere Firma.
Unterschiedlicher Dollarbetrag.
Aber das Drehbuch ist bemerkenswert ähnlich.
In der Einladung heißt es:
„Bill hat 399,99 $ für ein Abonnement über Ihr PayPal-Konto von einer unbekannten Verkäufer-IP-Adresse bezahlt.“
Warten.
Bill ist zurück?!
Offenbar hat Bill Zugriff auf mein imaginäres PayPal-Konto und ist gerade auf einem regelrechten Einkaufsbummel.
Es wäre hilfreich, sich mit Bill zusammenzusetzen und die Grenzen zu besprechen.
🚩 Facebook warnt mich buchstäblich
Einer meiner Lieblingsaspekte ist, dass die Warnung direkt ganz oben in der Nachricht steht:
„Meta hat diese Einladung nicht versendet. Bitte seien Sie vorsichtig beim Anklicken von Links oder bei der Angabe persönlicher Daten.“
Danke, Meta.
Nachricht empfangen.
Das ist ein wichtiger Unterschied, denn der im E-Mail angegebene Absender ist:
Jordan Ramirez <notification@facebookmail.com>
Jemand könnte die mit Facebook verknüpfte E-Mail-Adresse sehen und daraus schließen, dass die dahinterliegende Nachricht vertrauenswürdig sein muss.
Aber der Screenshot selbst erklärt, was passiert.
Jordan Ramirez hat mich zu einer Veranstaltung eingeladen.
Der verdächtige Inhalt befindet sich in der Einladung zu dieser Veranstaltung.
Eine legitime Plattform, die eine Benachrichtigung versendet, macht die von einem anderen Nutzer erstellten Inhalte nicht automatisch legitim.
🎉 Wann beginnt meine Geek Squad Party?
Die Einladung bietet mir die üblichen Facebook-Optionen:
Gehen
Vielleicht
Kann nicht gehen
Mal sehen.
Werde ich meine imaginäre Feier zum Abschluss meines 399,99 Dollar teuren Geek Squad-Abonnements besuchen?
Ich tendiere zu:
Kann nicht gehen.
Ich habe an dem Abend schon etwas vor.
Konkret: Rufen Sie nicht die in dieser Nachricht angegebene Telefonnummer an.
🚩 Und da ist sie: Die Telefonnummer
In der Nachricht steht, dass ich mich an folgende Stelle wenden soll, falls ich den Kauf nicht wiedererkenne:
„Lösungszentrum“
und bietet praktischerweise auch eine Telefonnummer an.
Das ist der Teil, der Beachtung verdient.
Die erschreckende Summe von 399,99 Dollar weckt Ihre Aufmerksamkeit.
Geek Squad bietet eine wiedererkennbare Marke.
PayPal fügt eine finanzielle Komponente hinzu.
Und die Telefonnummer bietet eine sofortige Möglichkeit, das Problem zu „beheben“.
Genau an diesem Punkt würde ich aufhören.
Wenn ich tatsächlich glauben würde, dass Geek Squad mir 399,99 Dollar berechnet hat, würde ich nicht die in einer verdächtigen Facebook-Veranstaltung angegebene Nummer anrufen.
Ich würde meine PayPal-, Kreditkarten- und Bankkonten unabhängig voneinander überprüfen.
Dann würde ich gegebenenfalls selbstständig die offiziellen Kontaktdaten von Geek Squad oder des betreffenden Finanzinstituts ermitteln.
Die verdächtige Nachricht liefert weder das Problem noch die Lösung.
🚩 „Pay_Pal“ taucht erneut auf
Das ist ein weiteres Detail, das mir in beiden Nachrichten aufgefallen ist.
Nicht PayPal.
PayPal.
Die vorherige Einladung zum Abonnement für 498,99 US-Dollar verwendete im Wesentlichen den gleichen Wortlaut.
Dieser hier tut es nun auch.
Vergleichen wir also.
Vorherige Nachricht:
Abonnement für 498,99 $.
Facebook-Veranstaltungseinladung.
Schadensfall im Zusammenhang mit „Pay_Pal“
Unbekannte Verkäufer-IP-Adresse.
Telefonnummer zum Anrufen.
Aktuelle Nachricht:
399,99 $ Geek Squad-Abonnement.
Facebook-Veranstaltungseinladung.
Schadensfall im Zusammenhang mit „PayPal“
Unbekannte Verkäufer-IP-Adresse.
Telefonnummer zum Anrufen.
Das ist ja ein ziemlicher Zufall.
Oder vielleicht handelt es sich um Variationen desselben Social-Engineering-Musters.
🧠 Der Betrug hat eigentlich nichts mit dem Geek Squad zu tun
Das ist ein wichtiger Punkt.
Der bekannte Firmenname verleiht der Geschichte Glaubwürdigkeit.
Heute ist Geek Squad an der Reihe.
An einem anderen Tag könnte es PayPal, Norton, McAfee, Amazon, Microsoft oder eine andere bekannte Marke sein.
Die Psychologie ist das Entscheidende.
Sie sehen:
$399.99
Ihre erste Reaktion könnte sein:
WAS HABE ICH GEKAUFT?!
Dann sehen Sie:
„Falls Sie diesen Kauf nicht erkennen, kontaktieren Sie bitte…“
Perfekt!
Es gibt eine Telefonnummer!
Und bevor Sie überhaupt überprüft haben, ob die Transaktion tatsächlich stattfindet, sprechen Sie bereits mit der Person am anderen Ende der Leitung.
Deshalb ist Dringlichkeit so wirksam.
Die Botschaft muss nicht unbedingt einer sorgfältigen Analyse standhalten.
Es muss Sie einfach nur zum Handeln bewegen, bevor Sie eine sorgfältige Analyse vornehmen.
🚩 Rufen Sie die Nummer nicht an, um herauszufinden, ob sie legitim ist
Das klingt selbstverständlich, wenn man es ausspricht, aber es lohnt sich, es zu wiederholen.
Wenn Ihnen eine verdächtige Nachricht mitteilt, dass etwas Schlimmes passiert ist, und anschließend eine Telefonnummer zur Behebung des Problems angibt:
Verwenden Sie nicht die verdächtige Nachricht, um die verdächtige Nachricht zu bestätigen.
Umgehe es.
Öffne deine PayPal-App.
Prüfen Sie Ihr Bankkonto.
Prüfen Sie Ihre Kreditkarte.
Rufen Sie eigenständig die offizielle Website des Unternehmens auf.
Wenn es nirgendwo eine Transaktion über 399,99 $ gibt, ist das eine wichtige Information.
Im Falle einer unautorisierten Transaktion kontaktieren Sie das Finanzinstitut anhand unabhängig verifizierter Informationen – nicht anhand der in der fraglichen Nachricht angegebenen Nummer.
🏡 Sei nicht passiv. Sei ein guter Nachbar.
Deshalb teile ich diese immer wieder.
Ich erkenne das Muster, weil ich es dokumentiert habe.
Jemand anderes vielleicht nicht.
Jemand könnte Geek Squad, den Namen erkennen und in Panik geraten.
Jemand könnte denken, sein Ehepartner oder sein Kind hätte etwas gekauft.
Jemand könnte befürchten, dass sein PayPal-Konto gehackt wurde.
Und vielleicht ruft sofort jemand an.
Wenn Sie so etwas sehen, löschen Sie es nicht einfach und machen Sie weiter.
Jemanden warnen.
Zeig es deinen Eltern.
Zeigen Sie es Ihren Nachbarn.
Zeig es der Person, die dich immer anruft, wenn etwas Seltsames auf ihrem Computer auftaucht.
Verdächtige Inhalte melden Sie bitte über die entsprechende Plattform.
Manchmal bedeutet ein guter Nachbar zu sein einfach nur zu sagen:
„Rufen Sie diese Nummer nicht an. Lassen Sie uns zuerst Ihr tatsächliches Konto überprüfen.“
Jordan, ich muss leider absagen
Vielen Dank, Jordan Ramirez, dass Sie mich zur Feier meines imaginären Geek Squad-Abonnements im Wert von 399,99 Dollar.
Bedauerlicherweise:
Gehst du hin? Nein.
Vielleicht? Immer noch nein.
Kannst du nicht? Das ist es.
Und anscheinend muss ich ein ernstes Gespräch mit Bill führen, denn er kauft ständig Abonnements mit meinem imaginären PayPal- Konto.
Folgen Sie NielFlamm.com/blog für weitere Betrugs-E-Mails, verdächtige Personalvermittler, fragwürdige Fahrzeugangebote und alle anderen seltsamen Einladungen, die als Nächstes in meinem Posteingang landen.

Das Delta-Logo hätte mich fast erwischt – bis ich eine einfache Frage stellte
Ich habe heute eine E-Mail mit folgendem Betreff erhalten:
„Einladung zur Delta-Umfrage: Kurze Fragen, mögliche Belohnung“
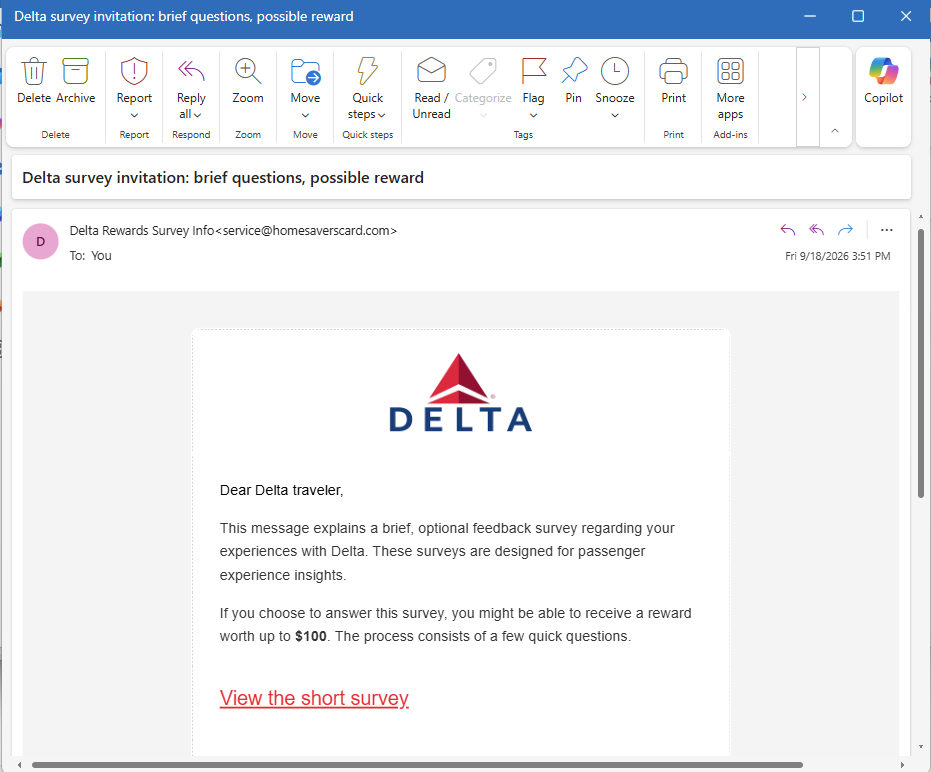
Auf den ersten Blick habe ich mir nicht viel dabei gedacht.
Das Delta-Logo war in der E-Mail ansprechend gestaltet. In der Nachricht wurde ich als „Delta-Reisender“ angesprochen und Delta bat um Feedback zu meinem Reiseerlebnis.
Und fragte mich, ob ich ein paar kurze Fragen beantworten würde.
Ich „könnte eine Belohnung im Wert von bis zu 100 Dollar erhalten“.
Okay. Eine Kundenumfrage. Davon habe ich schon viele erhalten.
Dann holte mein Gehirn endlich das ein, was meine Augen begriffen.
✈️ Moment mal... Wann bin ich das letzte Mal mit Delta geflogen?
Ich habe angefangen, darüber nachzudenken.
Ich bin in letzter Zeit nicht mit Delta geflogen.
Tatsächlich bin ich schon lange.
Ich spreche von mindestens fünf Jahren.
Warum sollte Delta plötzlich Feedback zu meinem Reiseerlebnis?
Sollte ich die Beinfreiheit ab dem Modelljahr 2021 bewerten?
Erzähl ihnen, wie die Brezeln vor fünf Jahren geschmeckt haben?
Da wurde eine E-Mail, die zunächst routinemäßig aussah, um einiges interessanter.
🚩 Das Logo ist nicht der Absender
Hier kommt der Teil, der meiner Meinung nach besonders wichtig ist.
Ich habe die E-Mail zunächst auf meinem Gerät geöffnet. Als Absender wurde etwa Folgendes angezeigt:
Delta Rewards Umfrageinformationen
Auf den ersten Blick erscheint das plausibel.
Und auf einem kleinen Bildschirm war die eigentliche E-Mail-Adresse nicht sofort sichtbar.
Also klickte ich auf den Namen des Absenders, um weitere Informationen zu sehen.
Und...
BAM.
Da war es:
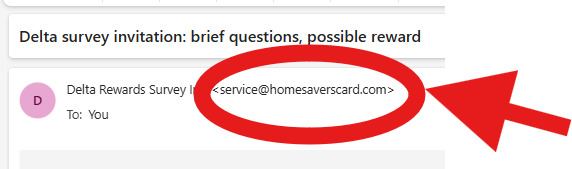
Na, hallo.
Das hatte ich unter „Informationen zur Delta Rewards-Umfrage“ nicht erwartet
Die E-Mail kann ein Delta-Logo enthalten.
Es könnte „Delta-Reisender“ heißen
Es könnte um meine „Erfahrungen mit Delta“ gehen
Der sichtbare Absendername und die tatsächliche Absenderadresse sind jedoch zwei sehr unterschiedliche Informationen.
Das beweist noch lange nicht, wer die Nachricht verfasst hat oder was nach dem Klicken auf den Umfragelink passieren würde. Ich habe die Umfrage nicht angeklickt und werde auch nicht so tun, als wüsste ich, wohin sie letztendlich führt.
Aber das war mehr als genug, um mich zum Anhalten zu bewegen.
🚩 Dann sah der Rest der E-Mail plötzlich anders aus
Nachdem ich den Absender befragt hatte, traten andere Details deutlicher hervor.
In der E-Mail heißt es:
„Wenn Sie an dieser Umfrage teilnehmen, können Sie möglicherweise eine Belohnung im Wert von bis zu 100 US-Dollar erhalten.“
Könnte möglich sein?
Bis zu $100?
Das ist eine Menge Arbeit.
Und dann ist da noch das große Rot:
„Schauen Sie sich die kurze Umfrage an.“
Das ist die Handlung, die ich laut der E-Mail ausführen soll.
Das Logo schafft Vertrautheit.
Die Umfrage gibt mir einen Grund zum Klicken.
Die mögliche Belohnung von 100 Dollar ist ein Anreiz für mich.
Und der Absendername lässt vermuten, dass es sich um etwas im Zusammenhang mit Delta handelt.
Aber nichts davon beantwortet meine ursprüngliche Frage:
Warum fragt Delta jemanden, der seit mindestens fünf Jahren nicht mehr mit ihnen geflogen ist, nach seinen Erfahrungen als Passagier?
🧠 Kontext ist möglicherweise der beste Betrugsdetektor, den Sie haben
Deshalb geht es beim Erkennen verdächtiger E-Mails nicht immer nur darum, ein falsch geschriebenes Wort oder ein schlecht gestaltetes Logo zu finden.
Manchmal ist das größte Warnsignal:
Die Geschichte ergibt keinen Sinn.
Ihre Bank schickt Ihnen etwas über ein Konto, das Sie nicht besitzen.
Ein Lieferunternehmen kontaktiert Sie wegen eines Pakets, das Sie nicht bestellt haben.
Ein Personalvermittler bietet Ihnen einen Job an, über den Sie nie gesprochen haben.
Ein Abonnementdienst schickt Ihnen eine Verlängerungsbenachrichtigung für etwas, das Sie nie abonniert haben.
Oder eine Fluggesellschaft fragt nach einem Passagiererlebnis, das Sie seit Jahren nicht mehr hatten.
Bevor Sie irgendetwas anklicken, fragen Sie sich:
Ergibt diese E-Mail im Kontext meines realen Lebens Sinn?
In diesem Fall war das bei mir nicht der Fall.
🔍 Klicke auf den Namen – nicht auf den Link
Daraus lässt sich noch eine weitere praktische Lehre ziehen.
Auf Smartphones und anderen Geräten wird bei E-Mail-Apps oft der Anzeigename , anstatt die vollständige Absenderadresse prominent anzuzeigen.
Das ist praktisch.
Es kann auch dazu führen, dass eine fragwürdige Botschaft legitimer erscheint, als sie tatsächlich ist.
Wenn Ihnen etwas seltsam vorkommt, klicken Sie nicht auf den Button in der E-Mail.
Prüfen Sie stattdessen die Absenderinformationen.
In meinem Fall wurde durch Antippen von „Delta Rewards Umfrageinformationen“ die zugrunde liegende Adresse angezeigt:
Das dauerte ein paar Sekunden.
Und diese wenigen Sekunden haben meine Sichtweise auf die E-Mail völlig verändert.
🏡 Sei nicht passiv – sei ein guter Nachbar!
Das habe ich schon bei den verdächtigen Fahrzeuganzeigen gesagt, die ich dokumentiert habe, und es gilt auch für E-Mails.
Wenn Sie etwas Verdächtiges erkennen, gehen Sie nicht davon aus, dass es allen anderen auch so geht.
Jemand anderes sieht vielleicht das Delta-Logo und klickt darauf.
Jemand anderes sieht vielleicht „Belohnung im Wert von bis zu 100 Dollar“ und freut sich darüber.
Jemand anderes denkt vielleicht nicht daran, die Absenderinformationen zu erweitern.
Dann zeig es ihnen.
Erklären Sie Ihren Freunden und Ihrer Familie, wie sie die tatsächliche Absenderadresse auf ihren Geräten anzeigen können.
Weisen Sie sie darauf hin, dass ein Logo ein Bild ist – keine Authentifizierung.
Wenn Sie Zweifel an einer Umfrage haben, die angeblich von einer Fluggesellschaft, Bank, einem Einzelhändler oder einem anderen Unternehmen stammt, verwenden Sie nicht die E-Mail-Adresse zur Bestätigung. Rufen Sie stattdessen direkt die offizielle Website oder App des Unternehmens auf.
Manchmal bedeutet ein guter Nachbar zu sagen:
„Bevor Sie auf diese 100-Dollar-Umfrage klicken, schauen wir uns doch mal an, wer sie Ihnen eigentlich geschickt hat.“
Denn in meinem Fall genügte ein einziger Fingertipp.
Delta Rewards Umfrageinformationen
wurde:
Und plötzlich interessierte mich die Belohnung von 100 Dollar bei Weitem nicht mehr so sehr.
Folgen Sie NielFlamm.com/blog für weitere verdächtige E-Mails, fragwürdige Fahrzeugangebote, Rekrutierungsbetrugsfälle und alles andere, was in meinem Posteingang auftaucht.

Offenbar ist mein PayPal-Abonnement im Wert von 498,99 $ jetzt eine Facebook-Veranstaltung
Die Betrüger werden immer kreativer.
Heute erhielt ich eine E-Mail mit dieser wunderbar alarmierenden Betreffzeile:
„Agnes V. Burden lädt Sie ein, Folgendes mitzuteilen: Ihre Abonnementzahlung in Höhe von 498,99 $ wurde bezahlt.“
Warten.
Ich habe ein Abonnement gekauft?
Für 498,99 Dollar?
Und Agnes veranstaltet ein Event , um mir davon zu erzählen?
Ich danke Ihnen für die Einladung, Agnes, aber ich glaube, ich bin an dem Tag beschäftigt.
🚩 Die erste rote Flagge ist in Wirklichkeit eine riesige Warnung
Dieser Fall wird deshalb interessant, weil die E-Mail offenbar über das Ereignissystem von Facebook generiert wurde und nicht einfach nur als normale PayPal-Benachrichtigung getarnt ist.
Und Facebook versieht das Ganze praktisch mit einem Warnhinweis:
„Diese Veranstaltungseinladung wurde nicht von Meta versendet. Bitte seien Sie vorsichtig beim Anklicken von Links oder bei der Angabe persönlicher Daten.“
Das ist nicht gerade subtil.
Die scheinbare Absenderadresse lautet notification@facebookmail.com, was jemanden zu der Annahme verleiten könnte: „ Nun, es kam über Facebook, also muss es legitim sein.“
Aber genau das ist der Trick.
Der Screenshot zeigt, dass Agnes V. Burden die Veranstaltung erstellt hat. Die Veranstaltung selbst scheint die Betrugsnachricht zu enthalten.
Das ist ein wichtiger Unterschied: Eine legitime Plattform kann auch zur Verbreitung von Inhalten genutzt werden, die von jemand anderem erstellt wurden.
🎉 Du bist eingeladen! Dein Geld ist weg!
Der Titel der Veranstaltung lautet:
„Hinweis: Ihre Abonnementzahlung in Höhe von 498,99 $ wurde bezahlt.“
Dann erhalten wir die übliche Facebook-Einladung:
Gehe hin | Vielleicht | Kann nicht gehen
Ich tue mich schwer damit, die richtige Antwortmöglichkeit auszuwählen.
Ich gehe hin: Ja, ich möchte auf jeden Fall dem Verschwinden von 498,99 Dollar beiwohnen.
Vielleicht: Kommt darauf an. Wird es Essen geben?
Kann nicht: Tut mir leid, ich habe um 1:00 Uhr eine weitere betrügerische Transaktion.
Doch dann kommen wir zur eigentlichen Ereignisbeschreibung:
„Bill hat 498,99 $ für ein Abonnement über Ihr PayPal-Konto von einer unbekannten Verkäufer-IP-Adresse bezahlt.“
Es gibt so viele Fragen.
Wer ist Bill?
Warum gibt Bill mein Geld aus?
Warum heißt PayPal plötzlich „Pay_Pal“?
Und was genau soll eine „unbekannte Verkäufer-IP“ bedeuten?
Aber keine Sorge.
Sie haben praktischerweise eine Telefonnummer angegeben.
🚩 Und genau darum geht es
In der Nachricht steht, dass ich die in der Einladung angegebene Nummer anrufen soll, wenn ich den Verkäufer nicht kenne.
Das ist der Haken.
Die 498,99 Dollar sind nicht unbedingt das Ziel.
Das Ziel könnte darin bestehen, mich wegen der 498,99 Dollar in Panik zu versetzen und mich dazu zu bringen, die Nummer anzurufen.
Die FTC warnt ausdrücklich vor dieser Art von Abonnementverlängerungsbetrug. Opfer erhalten Benachrichtigungen, in denen ihnen Hunderte von Dollar für ein Abonnement in Rechnung gestellt werden, und werden aufgefordert, eine bestimmte Nummer anzurufen, um dies anzufechten. Sobald sie anrufen, versuchen Betrüger möglicherweise, an Finanzinformationen zu gelangen, das Opfer zu überreden, Fernzugriff auf den Computer zu gewähren, oder ein fingiertes „Rückerstattungsproblem“ zu erzeugen, das das Opfer letztendlich dazu bringt, Geld zu überweisen. Verbrauchertipps
Mit anderen Worten:
Die falsche Anschuldigung löst Panik aus.
Die Telefonnummer verschafft dem Betrüger einen Zugang.
🚩 Diese Facebook-Event-Version ist nicht einzigartig
Folgendes hat meine Aufmerksamkeit wirklich erregt.
Ich habe einen verblüffend ähnlichen Bericht im Scam Tracker des Better Business Bureau vom Juli 2026.
Der Bericht beschrieb eine Facebook/Meta-Veranstaltungseinladung, in der eine Zahlung von 749,49 US-Dollar über MetaPay. Gleichzeitig wurde darauf hingewiesen, dass die Einladung nicht von Meta stammte. Der Empfänger wurde aufgefordert, eine Telefonnummer anzurufen, falls die Zahlung unberechtigt sei. Das BBB stufte den Bericht als Phishing ein .
Unterschiedlicher Betrag.
Eine andere vermeintliche Transaktion.
Andere Telefonnummer.
Sehr ähnliche Vorgehensweise.
Das ist eine wichtige Erinnerung daran, dass Betrüger nicht immer das gesamte E-Mail-System eines Unternehmens fälschen müssen. Manchmal können sie legitime Funktionen – wie Veranstaltungseinladungen, Kalendereinladungen, freigegebene Dokumente, Kommentare oder andere Benachrichtigungen – missbrauchen, um ihre Nachricht zuzustellen.
💰 Was soll ich also mit meinen 498,99 $ tun?
Erstens rufe ich die Nummer in der Einladung nicht an.
Ich klicke auch nichts an, um die angebliche Gebühr zu „begleichen“.
Wenn ich wirklich besorgt wäre, dass mir 498,99 Dollar über PayPal abgebucht wurden, würde ich unabhängig die echte PayPal-App oder -Website öffnen und meine Transaktionen überprüfen.
Ich würde auch das damit verbundene Bank- oder Kreditkartenkonto überprüfen.
Die FTC empfiehlt dasselbe Vorgehen bei verdächtigen Abonnementbenachrichtigungen: Überprüfen Sie Ihre tatsächlichen Finanzkonten und verwenden Sie, falls Sie das Unternehmen kontaktieren müssen, Ihnen bekannte, legitime Kontaktdaten – nicht die in der verdächtigen Nachricht angegebene Telefonnummer. Verbrauchertipp
Was ist, wenn die Transaktion über 498,99 $ nicht vorhanden ist?
Dann gibt es auch nichts zurückzuerstatten.
Und es gibt ganz sicher keinen Grund, Agnes anzurufen.
🧠 Die Psychologie ist wichtiger als die Grammatik
Was diesen Betrug potenziell effektiv macht, ist nicht etwa perfekte Rechtschreibung oder eine ausgeklügelte Geschichte.
Es ist die Zahl:
$498.99
Das ist groß genug, um jemanden in Panik zu versetzen.
Man hält nicht inne, um „Pay_Pal“ zu analysieren.
Kein Wunder also, dass eine Finanztransaktion zu einem Facebook-Event geworden ist.
Man fragt nicht, wer Bill ist.
Sie sehen:
SIE HABEN GERADE 498,99 $ VERLOREN.
Dann:
RUFEN SIE DIESE NUMMER AN.
Das ist Social Engineering.
Der Betrüger braucht nicht, dass Sie die ganze Geschichte glauben.
Sie brauchen nur, dass Sie sich genug Sorgen machen, um den nächsten Schritt zu unternehmen.
🏡 Sei ein guter Nachbar
Ich habe es schon einmal gesagt und ich werde es immer wieder sagen.
Wenn Sie so etwas sehen, bleiben Sie nicht passiv.
Sag es deinen Eltern.
Erzähl es deinen Großeltern.
Erzähl es deinen Freunden.
Sag es dem Nachbarn, der sich mit Technologie nicht besonders wohlfühlt.
Teilen Sie Screenshots.
Melden Sie verdächtige Nachrichten.
Die FTC empfiehlt sogar, mit einer vertrauten Person – einem Freund, einem Familienmitglied oder einem Nachbarn – zu sprechen, wenn man sich nicht sicher ist, ob es sich um Betrug handelt. Diese zweite Meinung kann die Panik unterbinden, auf der solche Maschen basieren. Verbrauchertipps
Man könnte es sofort als verdächtig erkennen.
Jemand anderes sieht vielleicht 498,99 Dollar und denkt, sein Geld verschwinde.
Manchmal bedeutet ein guter Nachbar zu sein einfach nur zu sagen:
„Rufen Sie diese Nummer nicht an. Lassen Sie uns zuerst Ihr tatsächliches Konto überprüfen.“
Agnes, ich muss leider absagen
Also, Agnes V. Burden, vielen Dank für die Einladung zur Feier meines imaginären Abonnements im Wert von 498,99 Dollar.
Bedauerlicherweise:
Gehst du? Nein.
Vielleicht? Nein.
Kannst du nicht? Absolut.
Und ich rufe ganz bestimmt nicht deine Telefonnummer an.
Folgen Sie NielFlamm.com/blog für weitere Betrugs-E-Mails, fragwürdige Autoangebote auf TikTok, verdächtige Personalvermittler und jeden anderen kreativen Unsinn, der als Nächstes in meinem Posteingang landet.