

Eine neue Betrugsmasche ließ mich zweimal hinschauen: „Walmart-Bestellpasswort 88458“
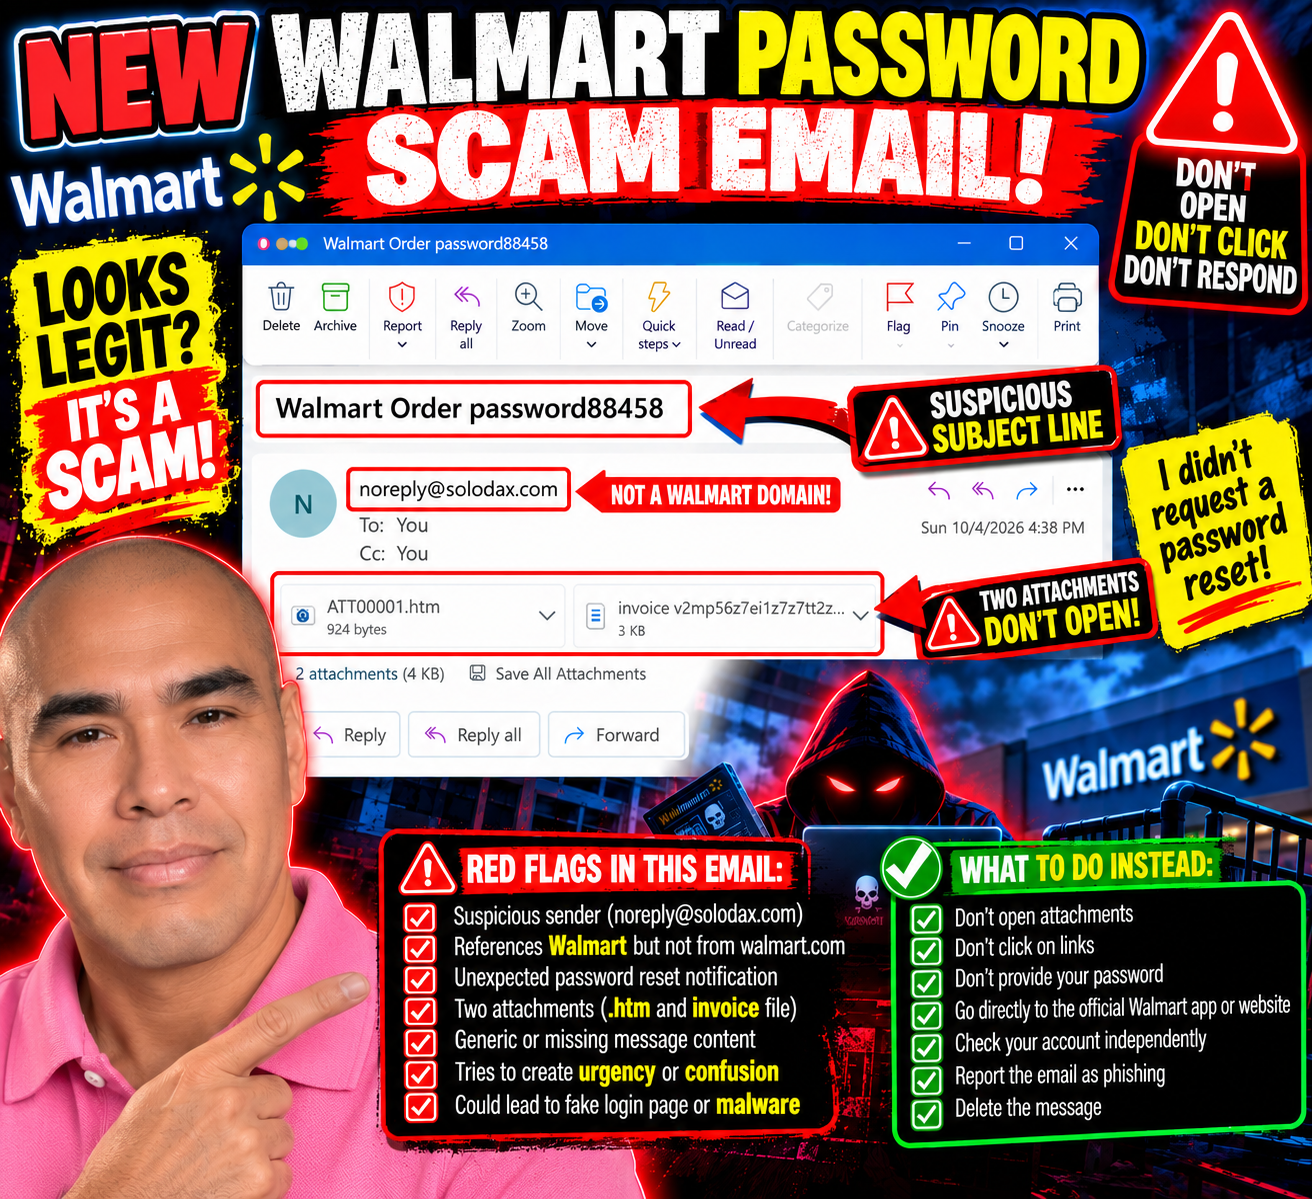
Als ich dachte, die Betrüger in meinem E-Mail-Postfach hätten sich in einer bequemen Routine aus gefälschten PayPal-Abbuchungen, Geek Squad-Abonnements und Einladungen zur Verlosung von Hunderten von Dollar eingerichtet, beschloss offenbar jemand, dass das Drehbuch ein Update benötigte.
Bei dem musste ich echt zweimal hinschauen.
Die Betreffzeile lautet:
„Walmart-Bestellpasswort 88458“
Passwort?
Warten.
Habe ich die Zurücksetzung meines Walmart-Passworts beantragt?
NEIN.
Und genau dieser kurze Moment der Unsicherheit hat meine Aufmerksamkeit erregt.
Dieses hier fühlt sich anders an
Die meisten Betrugsmails, die ich erhalte, kündigen sich praktisch von selbst an.
SIE HABEN 499,99 $ AUSGEGEBEN!
IHR GEEK SQUAD-ABONNEMENT WURDE VERLÄNGERT!
RUFEN SIE SOFORT DIESE NUMMER AN!
Sie wollen Panik.
Dieser hier ist leiser.
Der E-Mail-Text enthält keine eigentliche Nachricht. Stattdessen enthält er zwei Anhänge: eine HTML-Datei und etwas, das wie eine Rechnung aussieht.
Der angezeigte Absender ist:
Dennoch wird Walmart.
Das reicht mir, um aufzuhören.
Wenn es hier angeblich um mein Walmart-Konto geht, warum kommt die Nachricht dann von einer völlig anderen Domain?
Und warum sollte ich Anhänge öffnen müssen, um herauszufinden, was mit meinem Passwort los ist?
Nein danke.
Das Wort „Passwort“ hätte fast funktioniert
Das ist es, was ich an diesem Fall interessant finde.
Ich sah das Wort „Passwort“ und fragte mich instinktiv, ob ich eine Passwortzurücksetzung angefordert hatte.
Einen Moment lang ließ mich die Nachricht an meinem eigenen Gedächtnis zweifeln.
Das ist potenziell viel effektiver als eine weitere absurde Rechnung über 499,99 Dollar.
Passwörter werden ständig geändert. Manchmal vergisst man, dass man ein neues Passwort angefordert hat. Manchmal meldet eine App einen automatisch ab. Manchmal erhält man berechtigte Sicherheitswarnungen, wenn jemand versucht, auf ein Konto zuzugreifen.
Wenn man also Walmart + Bestellung + Passwort in einer Betreffzeile kombiniert sieht, kann das gerade genug Verwirrung stiften, um jemanden zum Nachforschen zu veranlassen.
Und die Untersuchung könnte bedeuten, einen dieser Anhänge zu öffnen.
Hier höre ich auf.
Zwei Anhänge? Mir reicht's.
Eine Anlage endet auf .htm.
Das ist eine HTML-Datei – eine Webseite, die als Datei verpackt ist.
Das Öffnen eines unerwarteten HTML-Anhangs kann dazu führen, dass man auf eine gefälschte Anmeldeseite oder andere irreführende Inhalte gelangt, die legitim aussehen sollen. Ich öffne ihn nicht, um herauszufinden, was dieser spezielle Anhang bewirkt.
Bei der zweiten Anlage handelt es sich offenbar um eine Rechnung.
Ich öffne die auch nicht, danke.
Wenn Walmart von mir eine Aktion in Bezug auf mein Konto verlangt, benötige ich dafür keinen Anhang von solodax.com
Ich kann selbstständig die Walmart-App öffnen oder die offizielle Walmart-Website in meinen Browser eingeben und dort mein Konto überprüfen.
Die verdächtige E-Mail gibt mir keine Hinweise darauf, wie ich der Sache nachgehen soll.
Deshalb teile ich diese immer wieder
Betrugsmaschen sehen nicht immer so aus:
„Sehr geehrter Herr, Sie haben 47 Millionen Dollar gewonnen.“
Manchmal sind sie chaotisch.
Manchmal sind sie poliert.
Manchmal verwenden sie bekannte Firmennamen.
Und manchmal genügt schon ein einziges Wort – wie etwa Passwort–, um mich innehalten und nachdenken zu lassen:
„Moment mal...habe ich etwas falsch gemacht?“
Ich musste zweimal hinschauen.
Dann schaute ich mir den Absender an.
Dann sah ich mir die Anhänge an.
Und ich erinnerte mich:
Ich habe keine Passwortzurücksetzung beantragt.
Rätsel gelöst.
Es wurden keine Anhänge geöffnet.
Es wurden keine Links angeklickt.
Es wurden keine Passwörter eingegeben.
Und ausnahmsweise hatte Bill offenbar frei.
Schickt mir eure Betrugsversuche
Ich dokumentiere immer noch die verschiedenen Taktiken, die in meinem Posteingang landen, denn das Erkennen verdächtiger Nachrichten anhand realer Beispiele kann die Identifizierung der nächsten Nachricht erleichtern.
Falls Sie eine ungewöhnliche Betrugs-E-Mail, einen Phishing-Versuch, eine gefälschte Rechnung, eine verdächtige Nachricht zum Zurücksetzen Ihres Passworts oder einen anderen kreativen Versuch, an Ihre Daten zu gelangen, erhalten haben, senden Sie mir bitte einen Screenshot und eine Beschreibung Ihrer Erfahrungen:
Zuerst sollten Sie alle sensiblen persönlichen, finanziellen oder Kontoinformationen entfernen oder abdecken.
Die Betrüger haben ihre Taktik geändert.
Ich werde also weiterhin aufmerksam sein.
Wenn ich keine Passwortzurücksetzung beantragt habe, werde ich auch keinen Anhang öffnen, um zu verstehen, warum jemand glaubt, ich hätte dies getan.