
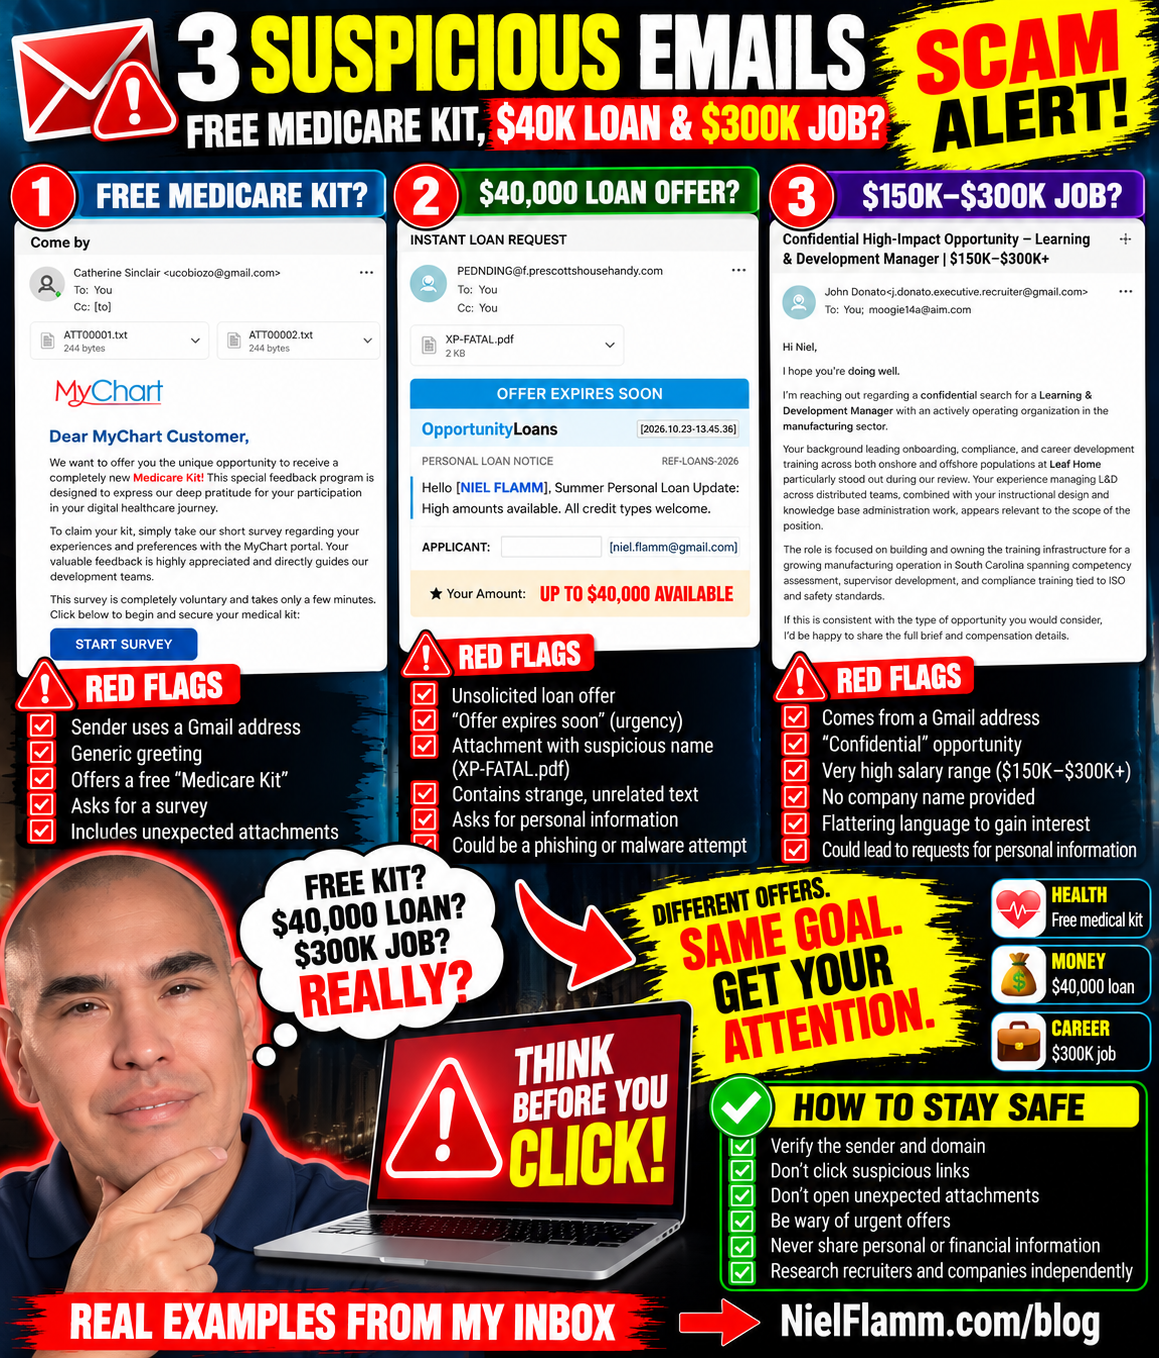
Drei E-Mails, drei Warnsignale: Kostenlose Erste-Hilfe-Sets, Kredite über 40.000 Dollar und ein Job mit 300.000 Dollar Gehalt?
Mein Posteingang quillt mal wieder über. Anscheinend meint das Internet, ich hätte entweder Anspruch auf ein kostenloses Erste-Hilfe-Set, bräuchte dringend einen Privatkredit über 40.000 Dollar oder wäre der perfekte Kandidat für einen Job im Bereich Lernen und Entwicklung mit einem Gehalt von 300.000 Dollar.
Es ist schön, so beliebt zu sein.
Ein Problem: Diese E-Mails werfen einige ernsthafte Fragen auf.
Werfen wir einen Blick auf drei Nachrichten, die am 22. und 23. Oktober 2026 in meinem Posteingang gelandet sind.
1. Ein kostenloses Medicare-Kit von „MyChart“?
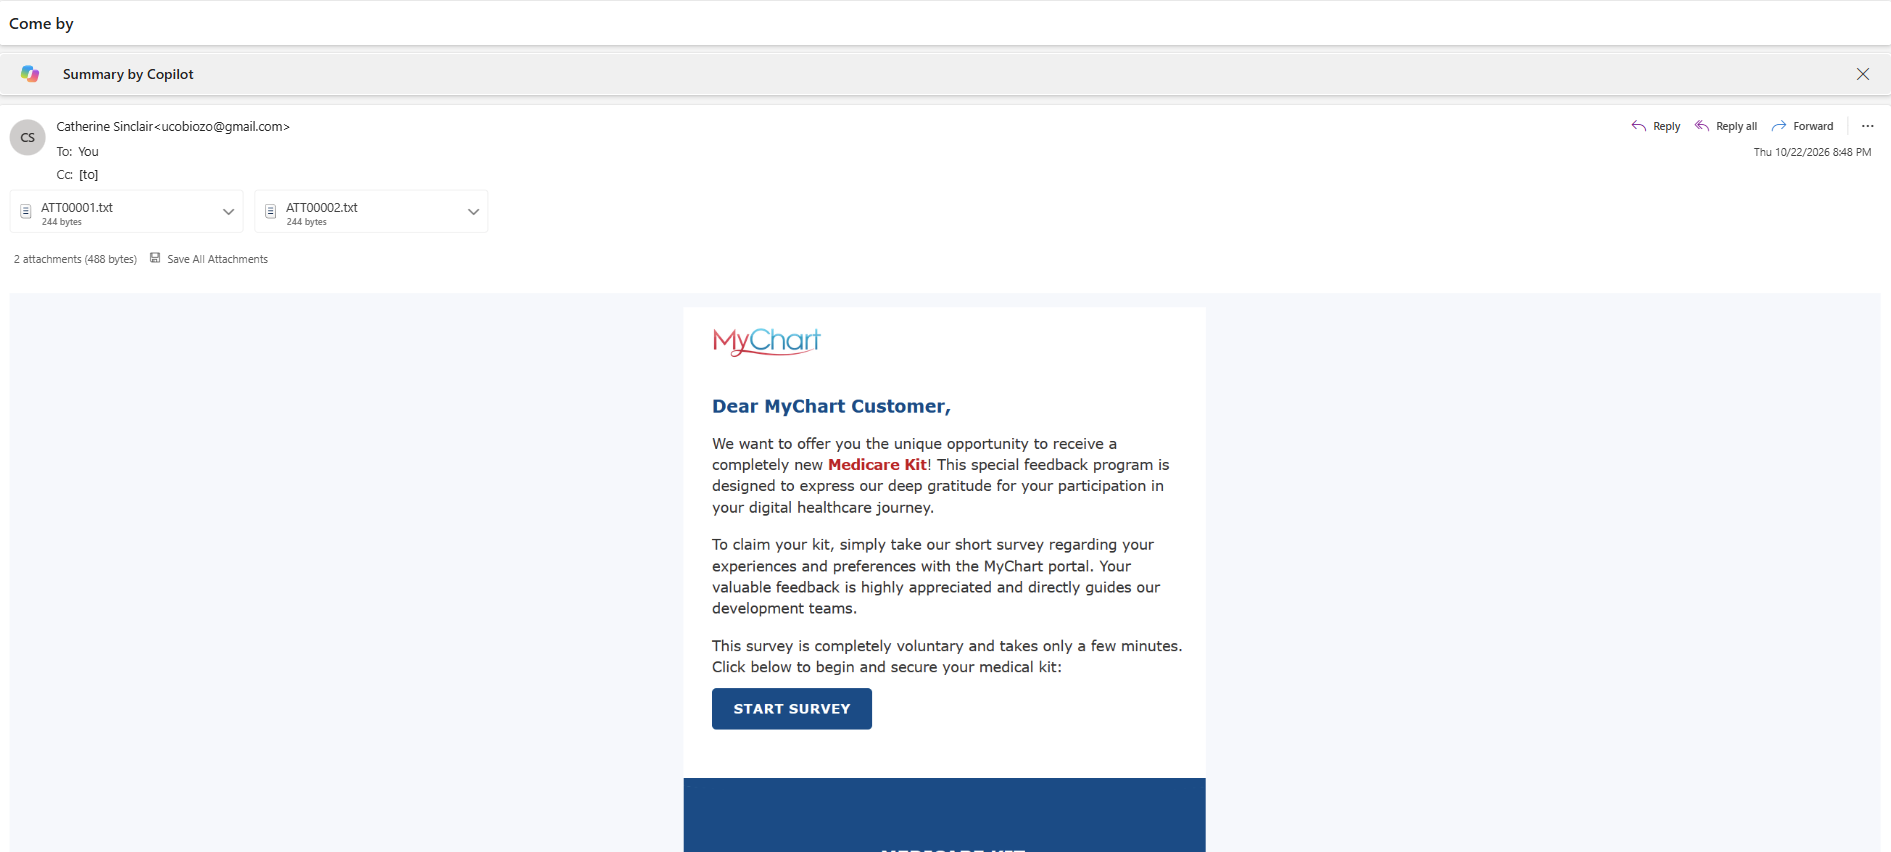
E-Mail-Betreff: „Komm vorbei“
Die erste E-Mail stammte von einer Adresse, die als Catherine Sinclair angegeben war und eine Gmail-Adresse verwendete. Sie enthielt zwei winzige Textanhänge und ein Bild, das wie eine MyChart-Nachricht aussah.
In der Nachricht wurde ich als „MyChart-Kunde“ angesprochen und mir wurde ein angeblich neues „Medicare-Kit“ im Austausch für die Teilnahme an einer kurzen Umfrage über meine Erfahrungen mit dem MyChart-Portal angeboten.
Wie großzügig!
Ein kostenloses Erste-Hilfe-Set, nur weil man ein paar Fragen beantwortet hat? Was kann da schon schiefgehen?
Ein paar Dinge haben meine Aufmerksamkeit erregt:
Die Gmail-Adresse des Absenders stellt keine Verbindung zu MyChart oder einem Gesundheitsdienstleister her.
Die E-Mail verwendet eine allgemeine Anrede, anstatt eine bestimmte Gesundheitsorganisation zu nennen.
Das Angebot kombiniert eine Marke aus dem medizinischen Bereich mit einem Geschenk und einem Link zu einer Umfrage.
Die E-Mail enthält unerwartete Anhänge.
Anhand dieses Screenshots allein lässt sich nicht feststellen, wer die Nachricht gesendet hat oder was die Anhänge enthalten. Ich würde aber ganz sicher nicht auf den Umfragebutton klicken oder unerwartete Dateien öffnen, um das herauszufinden.
Wenn ein Gesundheitsportal tatsächlich eine Umfrage oder einen Patientenvorteil anbietet, werde ich das offizielle Portal besuchen oder meinen Gesundheitsdienstleister über Kontaktdaten kontaktieren, denen ich bereits vertraue.
Meine medizinischen Daten sind kein Preis, den man per mysteriöser E-Mail einlösen kann.
2. Ein „Sofortkredit“-Angebot bis zu 40.000 US-Dollar
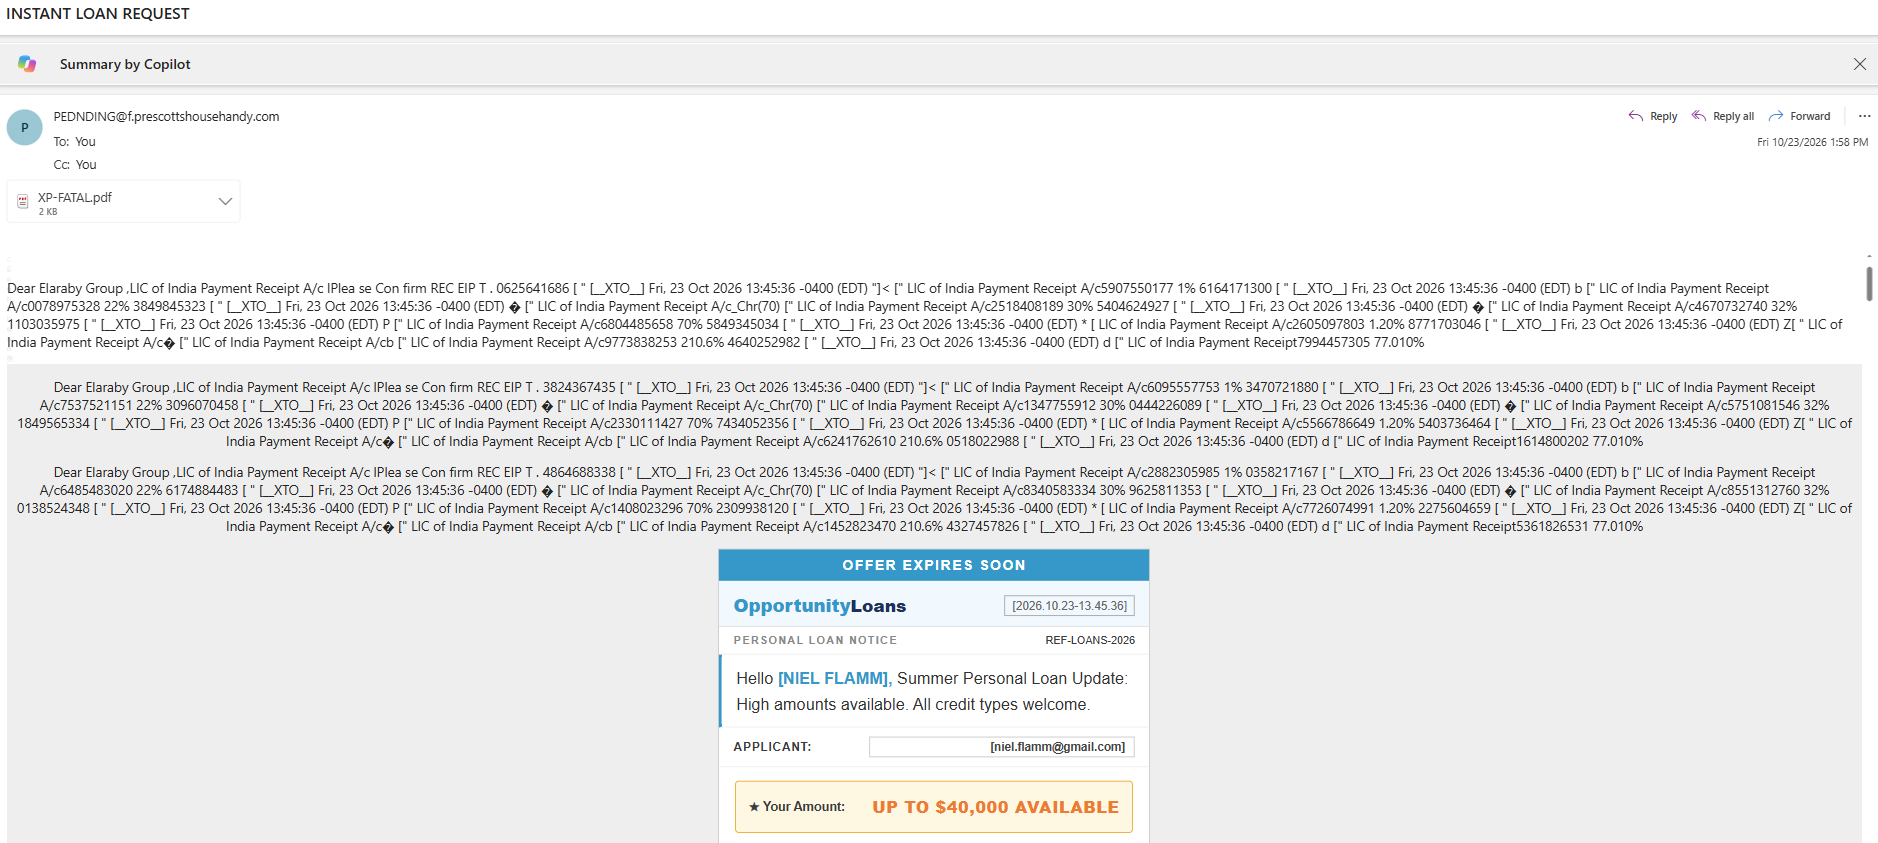
E-Mail-Betreff: „SOFORTKREDITANTRAG“
Die zweite E-Mail verfolgt einen anderen Ansatz. Hier scheint es um Geld zu gehen – genauer gesagt, um Geld, das mir angeblich jemand leihen möchte.
Die Nachricht enthält ein Banner mit der Aufschrift „ANGEBOT LÄUFT BALD AB“ und wirbt für ein Unternehmen namens OpportunityLoans. Ich werde namentlich angesprochen und es werden Privatkredite bis zu 40.000 US-Dollar angeboten.
Die E-Mail enthält außerdem einen PDF-Anhang mit dem Namen XP-FATAL.pdf.
Moment mal. Jemand, den ich nicht kenne, bietet mir bis zu 40.000 Dollar, und es gibt eine PDF-Datei im Anhang, deren Dateiname aussieht, als wäre er einem Albtraum der Computersicherheit entsprungen?
Ich glaube, ich verzichte.
Folgende Warnsignale sind mir aufgefallen:
Dringlichkeit: Der Hinweis „Angebot läuft bald ab“ ermutigt zu einer schnellen Entscheidung.
Unaufgefordertes Kreditangebot: Ich habe diese Kreditinformationen nicht angefordert.
Ungewöhnliche Formatierung: Die Nachricht enthält ein Durcheinander von scheinbarem Zahlungsbelegtext, der wenig mit dem Kreditangebot zu tun hat.
Unerwarteter Anhang: Es gibt keinen Grund für mich, eine verdächtige PDF-Datei zu öffnen, nur weil ich in einer E-Mail darüber informiert werde, dass Geld verfügbar ist.
Persönliche Informationen: Die E-Mail enthält identifizierende Informationen, die eine Nachricht überzeugender erscheinen lassen können, ohne dass ihre Legitimität dadurch bewiesen wird.
Anhand des Screenshots allein lässt sich nicht feststellen, ob es sich um Betrug, unerwünschte Werbung oder etwas anderes handelt. Ich würde jedoch nicht die Links oder Kontaktdaten aus der E-Mail für Nachforschungen verwenden.
Sollte ich jemals einen Privatkredit benötigen, werde ich die Kreditgeber selbstständig recherchieren, ihre Referenzen prüfen und die Konditionen sorgfältig durchgehen. Ich lasse mich bei meinen finanziellen Entscheidungen nicht von einem Countdown-Banner beeinflussen.
Ein Kreditangebot ist kein geschenktes Geld. Und „bis zu 40.000 Dollar“ bedeutet nicht, dass mir 40.000 Dollar bewilligt werden.
3. Eine Stelle im Bereich Lernen und Entwicklung mit einem Gehalt von 150.000 bis 300.000 US-Dollar?
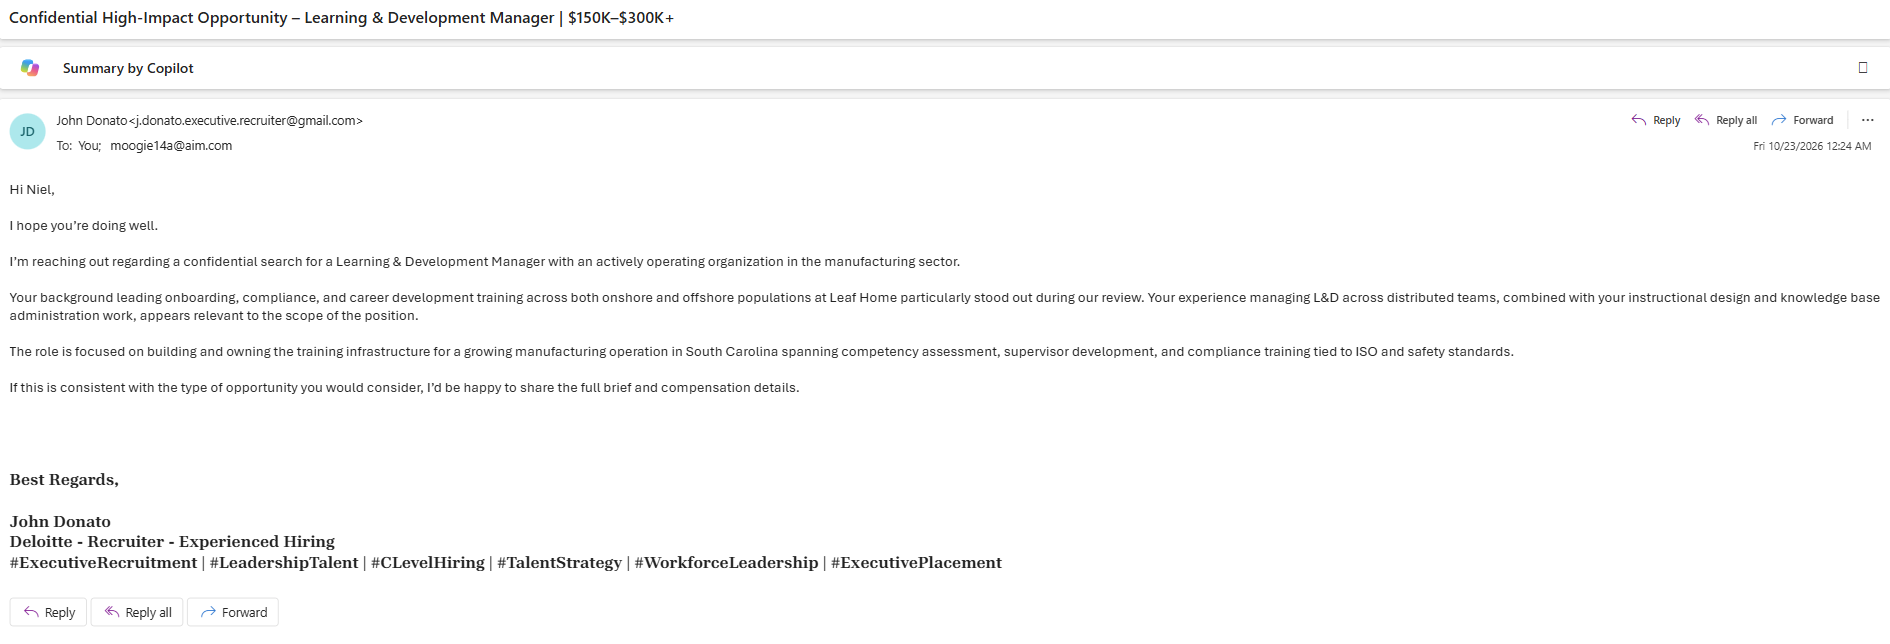
E-Mail-Betreff: „Vertrauliche, hochkarätige Position – Manager für Lernen und Entwicklung | 150.000–300.000 $+“
Das hier hat mein professionelles Auge geweckt.
Die E-Mail stammte von jemandem namens John Donato, der eine Gmail-Adresse benutzte, die die Wörter „Personalberater“ enthält
Der Absender behauptet, mich bezüglich einer vertraulichen Suche nach einem Learning & Development Manager bei einem Produktionsunternehmen in South Carolina zu kontaktieren.
Die Nachricht verweist auf meinen beruflichen Werdegang, einschließlich Onboarding, Compliance, Karriereentwicklung, didaktisches Design und Wissensdatenbankarbeit. Diese Bereiche sind für meine Berufserfahrung relevant.
Und dann kommt die Vergütungsspanne:
$150,000–$300,000+.
Na hallo!
Wer würde schließlich nicht von einer potenziellen Verdienstmöglichkeit im sechsstelligen Bereich hören wollen?
Der Absender sagt, meine Erfahrung sei bei einer Überprüfung positiv aufgefallen und bietet an, mir das vollständige Briefing und die Vergütungsdetails zukommen zu lassen, falls ich die Gelegenheit in Betracht ziehen würde.
Anders als die beiden anderen E-Mails werde ich hier nicht sofort zur Zahlung einer Gebühr oder zum Öffnen eines Anhangs aufgefordert. Die Nachricht selbst ist recht professionell formuliert und verweist auf Aspekte meines beruflichen Werdegangs.
Das beweist aber nicht, dass der Personalvermittler, die Stelle oder die Gelegenheit legitim ist.
Folgendes würde ich gerne überprüfen:
Die Identität des Personalvermittlers: Verfügt diese Person über eine nachweisbare berufliche Präsenz und eine glaubwürdige Erfahrung im Personalwesen?
Das Unternehmen: Welches Produktionsunternehmen stellt ein? Warum wird es nicht genannt?
Die Stelle: Gibt es eine tatsächliche Position, die der Beschreibung entspricht?
Die Vergütung: Wird die angegebene Gehaltsspanne von einem realen Arbeitgeber und einer klar definierten Stelle getragen?
Der nächste Schritt: Wird der Personalvermittler nach persönlichen Daten, Ausweisdokumenten, Bankdaten oder Geld fragen, bevor er überprüfbare Informationen bereitstellt?
Die Verwendung einer Gmail-Adresse ist kein Beweis für Betrug. Freiberufliche Personalvermittler nutzen mitunter private E-Mail-Adressen. Ein hohes Gehalt, schmeichelhafte Formulierungen und Verweise auf meine Erfahrung beweisen jedoch auch keine Legitimität.
Das größere Problem besteht darin, dass gefälschte Rekrutierungsansätze persönliche Informationen sammeln, Kandidaten auf schädliche Links weiterleiten oder letztendlich betrügerische Zahlungen und Gebühren einführen können.
Ich werde dies daher als unbestätigt betrachten, bis ich feststellen kann, wer mich kontaktiert und welche Organisation einstellt.
Wenn die Gelegenheit real ist, sollte eine angemessene Überprüfung sie nicht zunichtemachen.
Drei E-Mails, drei verschiedene Aufhänger
Das Interessante an diesen Botschaften ist, wie unterschiedlich sie versuchen, Aufmerksamkeit zu erregen.
Der Haken am Gesundheitssystem
Ein angeblich kostenloses Medicare-Kit im Austausch für die Teilnahme an einer Umfrage.
Die Versuchung: ein kostenloser Vorteil, verbunden mit einem bekannten Namen im Gesundheitswesen.
Der Geldgriff
Ein angeblich verfügbarer Privatkredit von bis zu 40.000 US-Dollar, dessen Angebot bald abläuft.
Die Versuchung: leichter Zugang zu Geld und die Angst, etwas zu verpassen.
Der Karrierehaken
Eine vertrauliche Stelle im Bereich Lernen & Entwicklung mit einem potenziellen Gehalt von 150.000 bis über 300.000 US-Dollar.
Die Versuchung: berufliche Anerkennung und eine potenziell lebensverändernde Chance.
Diese Botschaften zielen auf unterschiedliche Motivationen ab: Gesundheit, finanzielle Bedürfnisse und Karriereambitionen.
Deshalb beurteile ich eine E-Mail nicht allein nach ihrem professionellen Aussehen. Eine professionell gestaltete Nachricht kann trotzdem irreführend sein, und ein seriös wirkendes Logo beweist nicht, dass der Absender die Organisation vertritt.
Was ich stattdessen tue
Ich klicke keine verdächtigen Links an, öffne keine unerwarteten Anhänge und gebe keine sensiblen Informationen preis, nur weil eine E-Mail etwas Verlockendes verspricht.
Meine Vorgehensweise ist unkompliziert:
Überprüfen Sie dies selbstständig. Besuchen Sie die offizielle Website oder App selbst, anstatt einen Link in der Nachricht zu verwenden.
Überprüfen Sie den Absender. Schauen Sie nicht nur auf den Anzeigenamen, sondern prüfen Sie die tatsächliche E-Mail-Adresse und die Domain.
Hüten Sie sich vor Dringlichkeit. „Angebot läuft bald ab“ ist ein Grund, langsamer zu machen, nicht schneller.
Schützen Sie Ihre persönlichen Daten. Geben Sie keine Sozialversicherungsnummern, Bankdaten, Passwörter oder Ausweisdokumente an nicht verifizierte Absender weiter.
Recherchieren Sie Personalvermittler und Arbeitgeber. Bestätigen Sie die Person, das Unternehmen und die Stellenanzeige selbstständig, bevor Sie sensible Informationen weitergeben.
Öffnen Sie keine verdächtigen Anhänge. Ein Anhang wird nicht automatisch sicher, nur weil die E-Mail eine überzeugende Erklärung enthält.
Sollten Sie bereits etwas angeklickt oder Informationen geteilt haben, geraten Sie nicht in Panik. Die nächsten Schritte hängen vom jeweiligen Vorfall ab. Mögliche Schritte sind das Ändern kompromittierter Passwörter, die Kontaktaufnahme mit Ihrem Finanzinstitut oder die Meldung der Nachricht.
Mein Posteingang ist offenbar eine Karrieremesse, eine Bank und ein Gesundheitsportal
Ich habe mit drei E-Mails angefangen und am Ende drei sehr unterschiedliche Angebote erhalten.
Ein kostenloses Erste-Hilfe-Set.
Ein Darlehen von bis zu 40.000 US-Dollar.
Ein Job, der möglicherweise 300.000 Dollar einbringt.
Ich schätze die Vielfalt. Mein Posteingang scheint ein Faible für Diversifizierung zu haben.
Ich muss aber nicht behaupten, dass jede verdächtige Nachricht definitiv ein Betrug ist, um zu erkennen, dass jede einzelne einer genauen Prüfung bedarf.
Das Gesundheitsangebot muss überprüft werden. Das Kreditangebot muss überprüft werden. Der Personalvermittler muss überprüft werden.
Und keiner von ihnen kommt ungeschoren davon, nur weil das Angebot verlockend klingt.
Haben Sie eine E-Mail erhalten, in der Ihnen ein Geschenk, ein zu gutes Angebot für einen Kredit oder eine unglaubliche Jobchance angeboten wurde? Ich würde gerne davon hören.
Senden Sie Ihre Screenshots und Erfahrungsberichte an niel@nielflamm.com. Bitte entfernen Sie vor dem Absenden alle sensiblen persönlichen, finanziellen und Kontoinformationen.
Ich werde weiterhin dokumentieren, was in meinem Posteingang landet, denn je besser wir diese Taktiken erkennen, desto unwahrscheinlicher ist es, dass wir unvorbereitet getroffen werden.
Zur Erinnerung: Erst prüfen. Später klicken – wenn überhaupt.

Eine neue Betrugsmasche ließ mich zweimal hinschauen: „Walmart-Bestellpasswort 88458“
Als ich dachte, die Betrüger in meinem E-Mail-Postfach hätten sich in einer bequemen Routine aus gefälschten PayPal-Abbuchungen, Geek Squad-Abonnements und Einladungen zur Verlosung von Hunderten von Dollar eingerichtet, beschloss offenbar jemand, dass das Drehbuch ein Update benötigte.
Bei dem musste ich echt zweimal hinschauen.
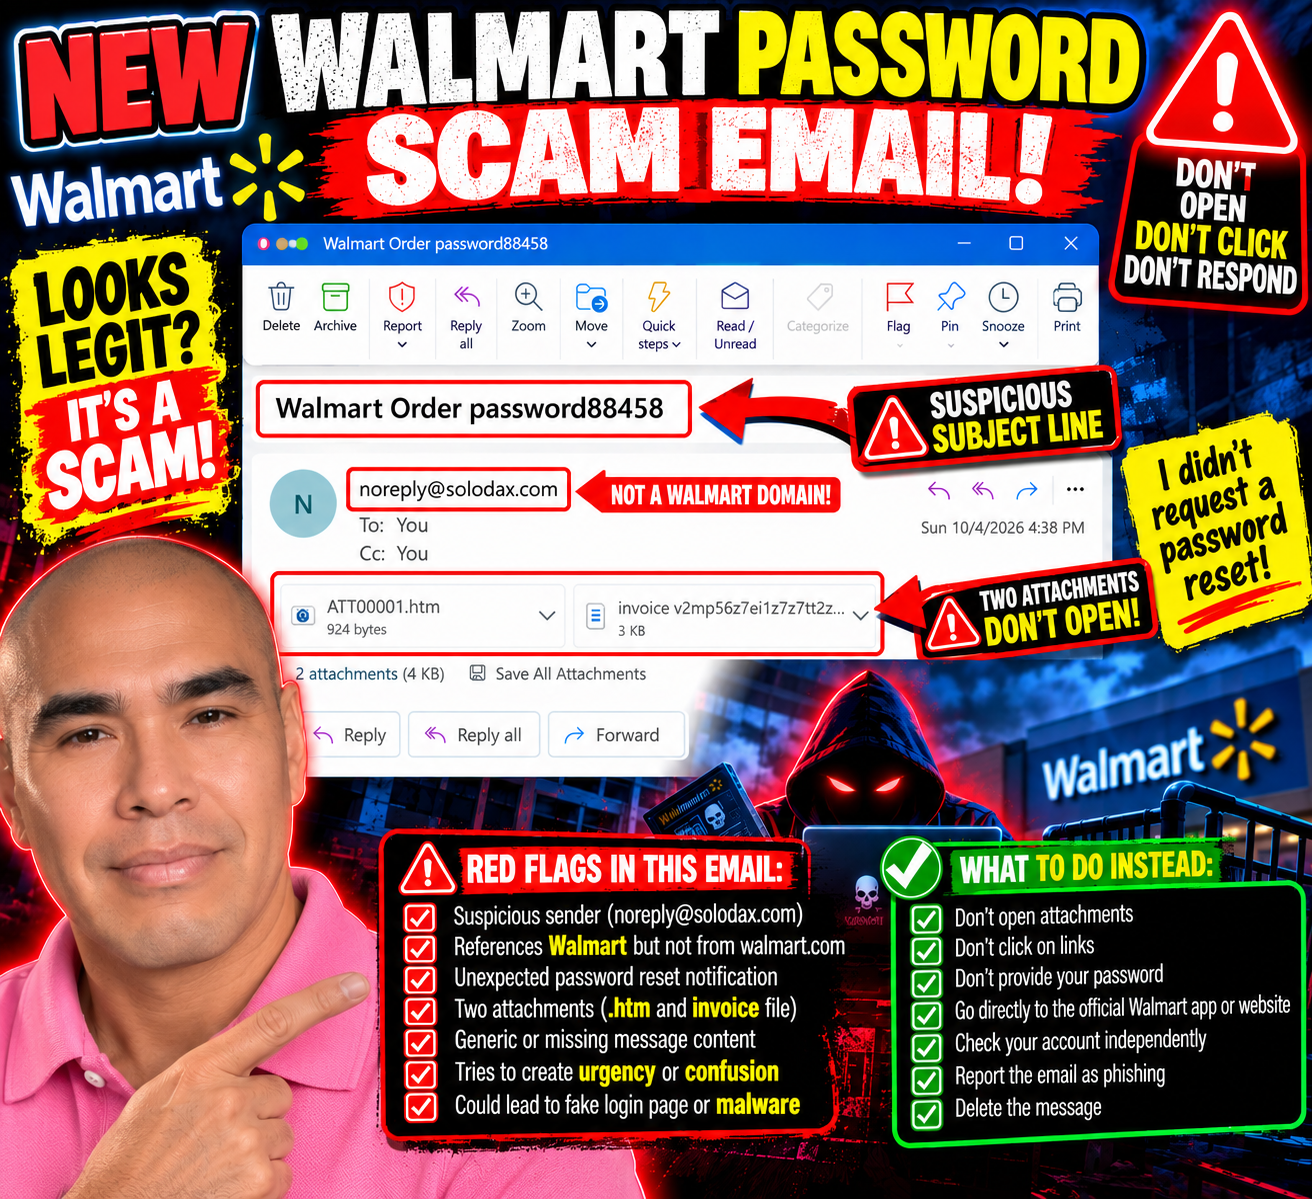
Die Betreffzeile lautet:
„Walmart-Bestellpasswort 88458“
Passwort?
Warten.
Habe ich die Zurücksetzung meines Walmart-Passworts beantragt?
NEIN.
Und genau dieser kurze Moment der Unsicherheit hat meine Aufmerksamkeit erregt.
Dieses hier fühlt sich anders an
Die meisten Betrugsmails, die ich erhalte, kündigen sich praktisch von selbst an.
SIE HABEN 499,99 $ AUSGEGEBEN!
IHR GEEK SQUAD-ABONNEMENT WURDE VERLÄNGERT!
RUFEN SIE SOFORT DIESE NUMMER AN!
Sie wollen Panik.
Dieser hier ist leiser.
Der E-Mail-Text enthält keine eigentliche Nachricht. Stattdessen enthält er zwei Anhänge: eine HTML-Datei und etwas, das wie eine Rechnung aussieht.
Der angezeigte Absender ist:
Dennoch wird Walmart.
Das reicht mir, um aufzuhören.
Wenn es hier angeblich um mein Walmart-Konto geht, warum kommt die Nachricht dann von einer völlig anderen Domain?
Und warum sollte ich Anhänge öffnen müssen, um herauszufinden, was mit meinem Passwort los ist?
Nein danke.
Das Wort „Passwort“ hätte fast funktioniert
Das ist es, was ich an diesem Fall interessant finde.
Ich sah das Wort „Passwort“ und fragte mich instinktiv, ob ich eine Passwortzurücksetzung angefordert hatte.
Einen Moment lang ließ mich die Nachricht an meinem eigenen Gedächtnis zweifeln.
Das ist potenziell viel effektiver als eine weitere absurde Rechnung über 499,99 Dollar.
Passwörter werden ständig geändert. Manchmal vergisst man, dass man ein neues Passwort angefordert hat. Manchmal meldet eine App einen automatisch ab. Manchmal erhält man berechtigte Sicherheitswarnungen, wenn jemand versucht, auf ein Konto zuzugreifen.
Wenn man also Walmart + Bestellung + Passwort in einer Betreffzeile kombiniert sieht, kann das gerade genug Verwirrung stiften, um jemanden zum Nachforschen zu veranlassen.
Und die Untersuchung könnte bedeuten, einen dieser Anhänge zu öffnen.
Hier höre ich auf.
Zwei Anhänge? Mir reicht's.
Eine Anlage endet auf .htm.
Das ist eine HTML-Datei – eine Webseite, die als Datei verpackt ist.
Das Öffnen eines unerwarteten HTML-Anhangs kann dazu führen, dass man auf eine gefälschte Anmeldeseite oder andere irreführende Inhalte gelangt, die legitim aussehen sollen. Ich öffne ihn nicht, um herauszufinden, was dieser spezielle Anhang bewirkt.
Bei der zweiten Anlage handelt es sich offenbar um eine Rechnung.
Ich öffne die auch nicht, danke.
Wenn Walmart von mir eine Aktion in Bezug auf mein Konto verlangt, benötige ich dafür keinen Anhang von solodax.com
Ich kann selbstständig die Walmart-App öffnen oder die offizielle Walmart-Website in meinen Browser eingeben und dort mein Konto überprüfen.
Die verdächtige E-Mail gibt mir keine Hinweise darauf, wie ich der Sache nachgehen soll.
Deshalb teile ich diese immer wieder
Betrugsmaschen sehen nicht immer so aus:
„Sehr geehrter Herr, Sie haben 47 Millionen Dollar gewonnen.“
Manchmal sind sie chaotisch.
Manchmal sind sie poliert.
Manchmal verwenden sie bekannte Firmennamen.
Und manchmal genügt schon ein einziges Wort – wie etwa Passwort–, um mich innehalten und nachdenken zu lassen:
„Moment mal...habe ich etwas falsch gemacht?“
Ich musste zweimal hinschauen.
Dann schaute ich mir den Absender an.
Dann sah ich mir die Anhänge an.
Und ich erinnerte mich:
Ich habe keine Passwortzurücksetzung beantragt.
Rätsel gelöst.
Es wurden keine Anhänge geöffnet.
Es wurden keine Links angeklickt.
Es wurden keine Passwörter eingegeben.
Und ausnahmsweise hatte Bill offenbar frei.
Schickt mir eure Betrugsversuche
Ich dokumentiere immer noch die verschiedenen Taktiken, die in meinem Posteingang landen, denn das Erkennen verdächtiger Nachrichten anhand realer Beispiele kann die Identifizierung der nächsten Nachricht erleichtern.
Falls Sie eine ungewöhnliche Betrugs-E-Mail, einen Phishing-Versuch, eine gefälschte Rechnung, eine verdächtige Nachricht zum Zurücksetzen Ihres Passworts oder einen anderen kreativen Versuch, an Ihre Daten zu gelangen, erhalten haben, senden Sie mir bitte einen Screenshot und eine Beschreibung Ihrer Erfahrungen:
Zuerst sollten Sie alle sensiblen persönlichen, finanziellen oder Kontoinformationen entfernen oder abdecken.
Die Betrüger haben ihre Taktik geändert.
Ich werde also weiterhin aufmerksam sein.
Wenn ich keine Passwortzurücksetzung beantragt habe, werde ich auch keinen Anhang öffnen, um zu verstehen, warum jemand glaubt, ich hätte dies getan.

Bill ist zurück – und zwar gleich zweimal: Mein gefälschtes PayPal-Konto hatte offenbar einen ereignisreichen Morgen
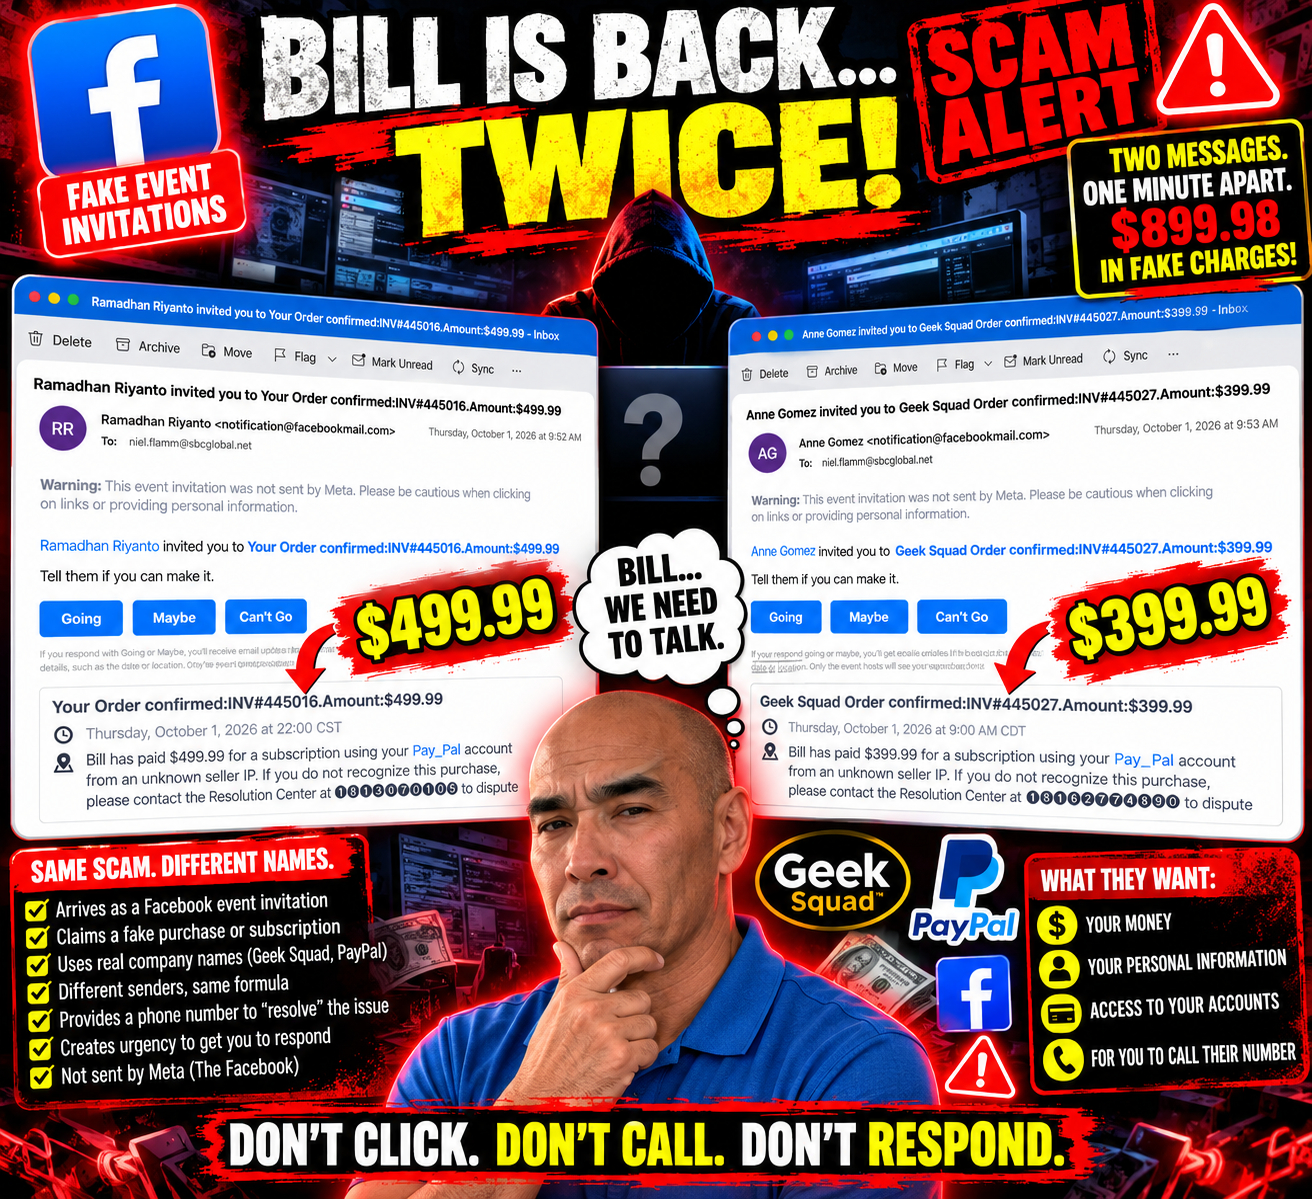
An diesem Punkt glaube ich, dass Bill eine Intervention benötigt.
Wenn Sie meine fortlaufenden Abenteuer mit Betrugsmails verfolgt haben, erinnern Sie sich vielleicht an Bill. Bill ist die mysteriöse Person, die immer wieder in diesen gefälschten Rechnungen und Einladungen auftaucht und angeblich mein PayPal-Konto benutzt, um Dinge zu kaufen, die ich nie bestellt habe.
Nun, Bill ist zurück.
Und dieses Mal brachte er Freunde mit.
Am 1. Oktober erhielt ich zwei weitere verdächtige Einladungen zu Veranstaltungen. Sie trafen im Abstand von nur einer Minute.
Die erste Nachricht kam von Ramadhan Riyanto um 9:52 Uhr.
Die zweite Nachricht kam von Anne Gomez um 9:53 Uhr.
Offenbar setzen Betrüger auf Effizienz.
Erste Einladung: 499,99 $
Ramadhan hat mich eingeladen zu:
„Ihre Bestellung bestätigt: Rechnungsnummer 445016. Betrag: 499,99 $“
Wie aufmerksam.
Laut der Einladung soll Bill über mein „Pay_Pal“-Konto 499,99 Dollar für ein Abonnement bezahlt haben
Ja, PayPal.
Vielleicht der weniger bekannte Cousin von PayPal.
Und falls ich den Kauf nicht wiedererkennen sollte, gab es natürlich eine praktische Telefonnummer für das „Reklamationszentrum“
Für wen ist das bequem, eine andere Frage.
Die Einladung bot mir sogar die gewohnten Wahlmöglichkeiten:
Ich gehe. Vielleicht. Ich kann nicht gehen.
Ich entscheide mich für „ Kann nicht gehen“.
Ich habe einen Terminkonflikt.
Ich bin damit beschäftigt, den Verlust von 499,99 $ zu vermeiden.
Eine Minute später: Die nächste Party!
Offenbar reichte es nicht aus, einen imaginären Kauf abzulehnen.
Um 9:53 Uhr – nur eine Minute später– lud mich Anne Gomez zu einer anderen Veranstaltung ein:
„Geek Squad-Bestellung bestätigt: Rechnungsnr. 445027. Betrag: 399,99 $“
Und raten Sie mal, wer den Kauf getätigt hat?
RECHNUNG!
Bill soll angeblich weitere 399,99 $ über mein imaginäres PayPal-Konto ausgegeben haben.
Innerhalb einer Minute soll Bill also angeblich 899,98 Dollar an falschen Abbuchungen angehäuft haben
Bill, Kumpel...
Wir müssen über Ihre Ausgabegewohnheiten sprechen.
Die Ähnlichkeiten sind fast schon komisch
Legt man diese beiden Botschaften nebeneinander, ist das Muster kaum zu übersehen.
Unterschiedlicher Absender.
Unterschiedliche Rechnungsnummer.
Unterschiedlicher Dollarbetrag.
Unterschiedliche angebliche Telefonnummer des Konfliktlösungszentrums.
Aber fast alles andere folgt der gleichen Formel.
Beide kamen als Einladungen zu Veranstaltungen.
Beide behaupten, Bill habe mein PayPal-Konto benutzt.
Beide erwähnen eine „unbekannte Verkäufer-IP“
Beide bieten eine Telefonnummer an, unter der man die Transaktion anfechten kann.
Beide erzeugen ein Gefühl der Dringlichkeit im Zusammenhang mit einem Kauf, den ich angeblich nicht getätigt habe.
Und beide E-Mails enthalten bereits einen Warnhinweis:
„Diese Veranstaltungseinladung wurde nicht von Meta versendet. Bitte seien Sie vorsichtig beim Anklicken von Links oder bei der Angabe persönlicher Daten.“
An diesem Punkt könnte die Warnung genauso gut in Neonlicht blinken.
Gestern war es Geek Squad. Heute gibt es einen Doppelabend.
Was die Sache noch witziger macht, ist, dass diese direkt nach einer anderen gefälschten Geek Squad-Einladung eintrafen, über die ich kürzlich geschrieben habe.
In dem behauptete Bill, er habe $399.99.
Nun soll Bill angeblich weitere 499,99 $ und 399,99 $ ausgegeben haben.
Meine fiktive Freundin ist gerade auf einem ausgiebigen Einkaufsbummel.
Wenn das so weitergeht, muss ich wohl eine fiktive Finanzintervention inszenieren.
Warum zwei so kurz nacheinander senden?
Ich kann natürlich nicht allein anhand der E-Mails wissen, wer hinter diesen Nachrichten steckt, und ich kann auch nicht sagen, ob die beiden Einladungen von derselben Person oder demselben Unternehmen stammen.
Doch die nahezu identische Formulierung und der Zeitpunkt sind bemerkenswert.
Das ist mit ein Grund, warum ich diese Nachrichten immer wieder dokumentiere.
Eine merkwürdige E-Mail könnte jemanden innehalten lassen und ihn dazu bringen, sich zu fragen, ob es tatsächlich ein Problem mit einem Konto gibt.
Wenn mehrere nahezu identische Versionen erscheinen, wird die Formel viel leichter erkennbar.
Der Firmenname kann sich ändern.
Der Betrag kann variieren.
Der Absender kann sich ändern.
Die Telefonnummer kann sich ändern.
Das grundlegende Ziel scheint jedoch dasselbe zu bleiben:
Lass mich erst so sehr in Panik geraten, dass ich reagiere, bevor ich innehalte und nachdenke.
Ich rufe immer noch nicht an
Wenn ich eine legitim aussehende Benachrichtigung über eine PayPal-, Geek Squad-, Bank- oder Kreditkartentransaktion erhalten würde, die ich nicht zuordnen kann, würde ich die in einer verdächtigen E-Mail angegebene Telefonnummer nicht verwenden.
Ich würde direkt die offizielle App oder Website des Unternehmens aufrufen und mein Konto selbstständig überprüfen.
In der E-Mail steht nicht, wie ich das überprüfen kann.
Das ist ein wichtiger Unterschied.
Und ich werde ganz bestimmt nicht ein mysteriöses „Lösungszentrum“ nennen, nur weil Bill angeblich wieder einkaufen war.
Kommst du mit? Vielleicht? Kannst du nicht mitkommen?
Ich finde es immer noch toll, dass diese als Einladungen zu Veranstaltungen ankommen.
Stellt euch vor, ich würde das in meinen Kalender eintragen:
9:00 Uhr — Verlust von 399,99 $
22:00 Uhr — Verlieren Sie weitere 499,99 $
Kleiderordnung: Business Casual.
Erfrischungen: Keine.
Finanzielles Bedauern: Kostenlos.
Bitte um Rückmeldung!
Kann nicht gehen.
Schickt mir weiterhin eure Betrugsgeschichten!
Ich werde diese Fälle weiterhin dokumentieren, denn je mehr Beispiele wir sehen, desto leichter wird es, die Muster zu erkennen.
Wenn Sie eine verdächtige Rechnung, eine gefälschte Kaufbenachrichtigung, einen Facebook-Event-Betrug, eine PayPal-Imitation, eine Nachricht des angeblichen Geek Squad oder einen anderen kreativen Versuch erhalten haben, Ihnen Ihr Geld abzunehmen, senden Sie mir Ihre Geschichte und Screenshots an:
Bitte entfernen oder verdecken Sie alle sensiblen persönlichen oder finanziellen Informationen, bevor Sie die Nachricht absenden.
Und was ist mit Bill?
Falls ihn jemand sieht, teilen Sie ihm bitte mit, dass seine PayPal-Berechtigungen offiziell entzogen wurden.

Offenbar haben die Betrüger noch nicht mit dem Schreiben von E-Mails begonnen
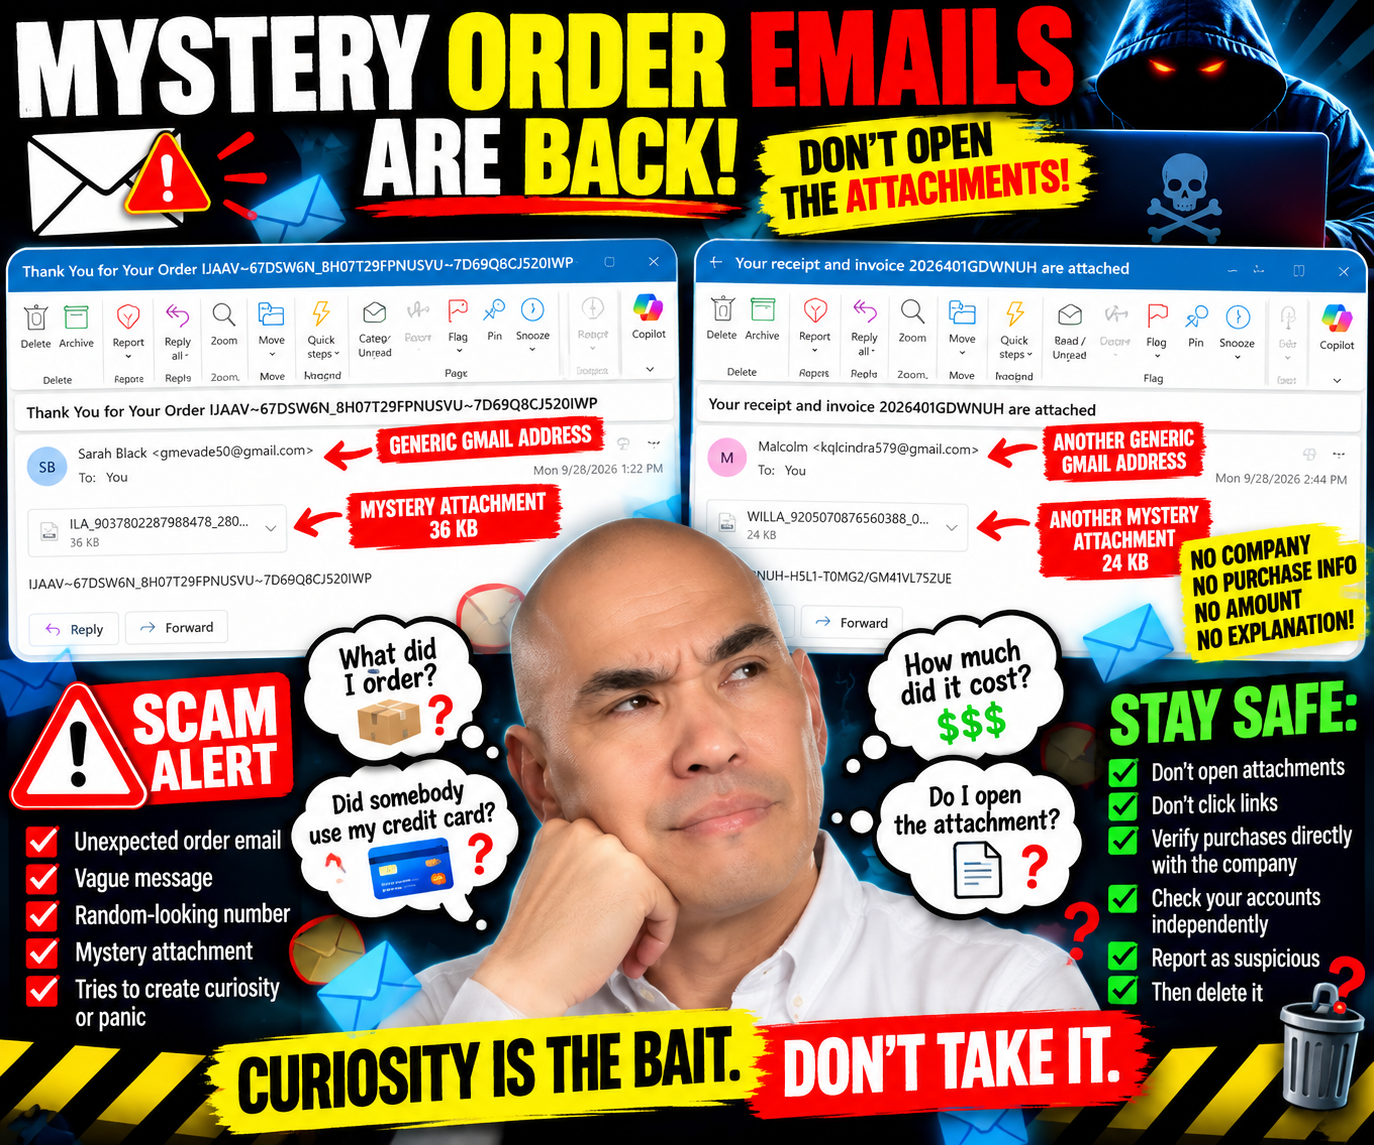
Gerade als ich dachte, der Abteilung für mysteriöse Bestell-E-Mails seien die Ideen ausgegangen, tauchten zwei weitere auf.
Offenbar ist das Schreiben einer richtigen E-Mail immer noch zu viel Aufwand.
Keine Firmenvorstellung. Keine Erklärung, was ich angeblich gekauft habe. Kein erkennbarer Händler. Kein Betrag. Keine hilfreichen Bestelldetails.
Lediglich ein mysteriöser Anhang und das digitale Äquivalent von:
„Du hast etwas gekauft. Vertrau mir. Öffne das.“
Ja, ich kümmere mich sofort darum.
Überraschungsbestellung Nr. 1: Vielen Dank für… was auch immer ich bestellt habe
Die erste E-Mail kam mit dieser recht einprägsamen Betreffzeile an:
„Vielen Dank für Ihre Bestellung IJAAV~67DSW6N_8H07T29FPNUSVU~7D69Q8CJ520IWP“
Das klärt die Sache auf jeden Fall.
Die E-Mail kam von einer Person namens Sarah Black, die eine Gmail-Adresse benutzte.
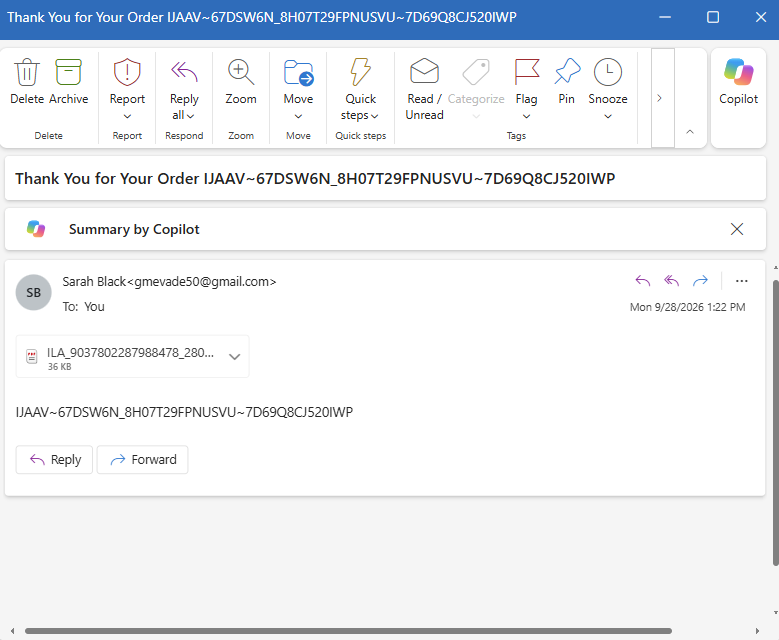
In der E-Mail enthalten?
Fast nichts.
Es gibt noch eine weitere lange Folge von Buchstaben und Zahlen sowie einen 36 KB großen Anhang.
Das war’s.
Kein Geschäft.
Kein Produkt.
Kein Kaufpreis.
Keine Kreditkarteninformationen.
Keine Lieferadresse.
Keine Kundendienstinformationen.
Nichts, was diese angebliche Anordnung tatsächlich ist.
Um zu sehen, was ich gekauft habe, muss ich den Anhang öffnen.
Nein.
Mystery-Bestellung Nr. 2 trifft am nächsten Tag ein
Dann kam noch einer.
Diesmal lautete das Thema:
„Ihre Quittung und Rechnung 2026401GDWNUH sind beigefügt.“
Jetzt wird's etwas ausgefallener.
Wir haben von einer mysteriösen „Bestellung“ zu einer mysteriösen Quittung UND Rechnung.
Diese E-Mail stammt von jemandem namens Malcolm, der ebenfalls eine Gmail-Adresse verwendet.
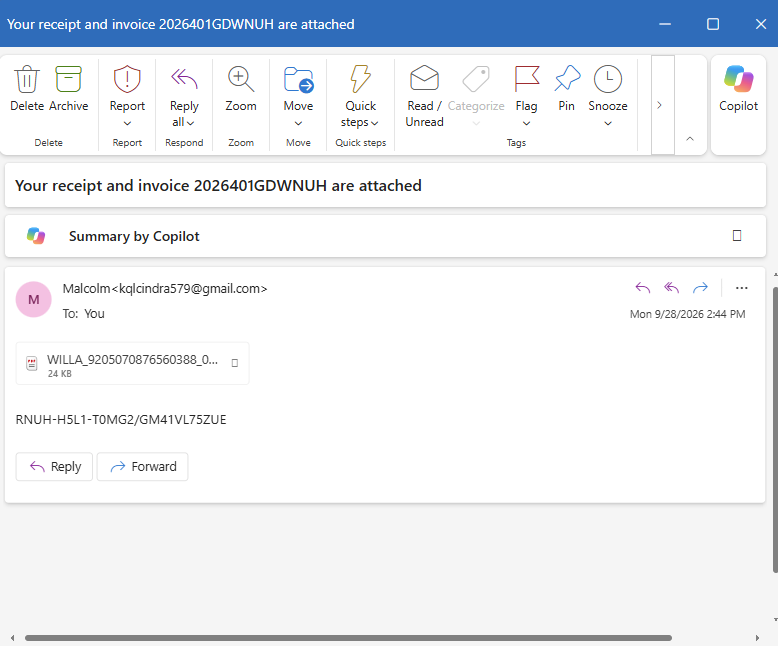
Der E-Mail-Text enthält einen weiteren, zufällig aussehenden Code:
RNUH-H5L1-I0MG2/GM41VL75ZUE
Und natürlich gibt es noch einen weiteren Anhang – dieser ist 24 KB groß.
Auch in dieser Nachricht wird kein erkennbares Unternehmen genannt.
Keine Erklärung, was ich gekauft habe.
Kein Preis.
Keine Zahlungsinformationen.
Keine Beschreibung.
Nur ein Anhang.
🚩 Der Anhang ist immer noch die E-Mail
Ich habe schon einmal darüber geschrieben, und anscheinend möchte mir jemand weitere Beispiele liefern.
Diese Nachrichten versuchen eigentlich nichts Nützliches zu vermitteln.
Die Anlage ist die E-Mail.
Alles drumherum scheint darauf ausgelegt zu sein, gerade genug Neugier oder Besorgnis zu wecken, um mich dazu zu bringen, es zu öffnen.
Vielleicht ist meine erste Reaktion:
Was habe ich bestellt?
Dann:
Hat jemand meine Kreditkarte benutzt?
Dann:
Wie viel haben sie mir berechnet?
Und schließlich:
Ich sollte diese Rechnung besser öffnen und es herausfinden.
Genau diese Reaktion möchte ich vermeiden.
Wenn ich einen Kauf nicht wiedererkenne, ist mein erster Schritt nicht, einen mysteriösen Anhang von einem unbekannten Gmail-Konto zu öffnen.
Ich wende mich direkt an meine Bank, mein Kreditkartenunternehmen, mein Händlerkonto oder an den jeweiligen legitimen Dienstleister, der die Transaktion angeblich abgewickelt hat.
Neugier kann der Köder sein
Ich habe die Anhänge noch nicht geöffnet, daher weiß ich nicht, was sich darin befindet.
Ich kann nicht behaupten, dass es sich um Schadsoftware handelt, ohne sie zu untersuchen.
Und genau darum geht es.
Ich muss nicht wissen, was da drin ist.
Keine der beiden Botschaften gibt mir einen Grund, dieses Risiko einzugehen.
Wenn ich tatsächlich einen Kauf getätigt habe, kann ich das unabhängig überprüfen.
Im Falle einer unberechtigten Abbuchung kann ich dies über mein Finanzinstitut überprüfen.
Wenn ein seriöses Unternehmen mich bezüglich einer Bestellung kontaktieren muss, kann ich direkt die Website oder App dieses Unternehmens aufrufen, anstatt den Anweisungen in einer unaufgeforderten E-Mail zu folgen.
Das Öffnen einer mysteriösen Datei sollte mich nichts kosten, um herauszufinden, ob ich angeblich Geld ausgegeben habe.
Zwei E-Mails, gleiche Grundformel
Diese trafen an aufeinanderfolgenden Tagen von verschiedenen Gmail-Adressen mit unterschiedlichen Namen, unterschiedlichen Bestellnummern und unterschiedlichen Anhängen ein.
Aber sehen Sie sich die Struktur an:
Unerwartete Kaufbenachrichtigung → vage Nachricht → bedeutungslos aussehende Nummer → Anhang → Neugier.
Das ist es, was meine Aufmerksamkeit erregt.
Sie brauchen mich nicht lange, um die E-Mail zu glauben.
Sie wollen, dass ich nachdenke:
„Was zum Teufel habe ich da gekauft?“
…und klicken.
Lassen Sie nicht zu, dass die E-Mail einen Notfall auslöst
Das ist eine weitere Lektion, die ich durch die Dokumentation dieser Nachrichten gelernt habe.
Eine verdächtige E-Mail sollte nicht ein Problem verursachen und dann diktieren, wie ich sie untersuche.
Wenn ich eine E-Mail erhalte, in der ich über eine Bestellung informiert werde, die ich nicht kenne, überprüfe ich meine Konten selbstständig.
Falls eine PayPal-Gebühr angezeigt wird, werde ich mich separat bei PayPal anmelden.
Wenn dort eine Kreditkartentransaktion angegeben ist, werde ich die Karte selbst überprüfen.
Wenn es behauptet, dass eine Amazon-Bestellung vorliegt, öffne ich Amazon selbst.
Ich brauche den mysteriösen Aufsatz nicht.
Sei ein guter Nachbar
Diese E-Mails mögen jemandem, der schon Hunderte davon gesehen hat, lächerlich vorkommen.
Das trifft nicht auf alle zu.
Jemand anderes könnte die Meldung „Vielen Dank für Ihre Bestellung“ und sofort in Panik geraten.
Vielleicht befürchten sie, dass jemand ihre Kreditkarte gestohlen hat.
Vielleicht haben sie Angst, dass Hunderte von Dollar einfach von ihrem Girokonto verschwunden sind.
Vielleicht können sie sich nicht erinnern, ob sie etwas bestellt haben.
Dann ist es angebracht, Folgendes zu sagen:
Öffnen Sie den Anhang noch nicht. Lassen Sie uns den vermeintlichen Kauf auf anderem Wege überprüfen.
Hilf jemandem, das echte Konto zu überprüfen.
Zeigen Sie ihnen, wie man den Absender überprüft.
Erläutern Sie, warum bei einer unerwarteten Bindung Vorsicht geboten ist.
Melden Sie verdächtige Nachrichten.
Dann lösche sie.
Denn anscheinend haben die Betrüger noch nicht damit begonnen, E-Mails zu schreiben.
Aber sie haben ganz sicher nicht aufgehört, Anhänge zu verschicken.