

Die Betrugsmails werden immer dreister: „Vielen Dank für Ihre Bestellung“… Welche Bestellung?
Offenbar geht mein imaginärer Einkaufsbummel weiter.
Nach Bitcoin-Käufen, mysteriösen Abonnements, Verlängerungen von Geek Squad-Verträgen, Einladungen zu Facebook-Veranstaltungen und sogar einer Uhrenreparatur, die ich nie in Auftrag gegeben hatte, haben die Betrüger offenbar beschlossen, dass sie sich zu viel Mühe gaben.
Warum sollte man eine aufwendige gefälschte Rechnung erstellen, wenn man einfach Folgendes senden kann:
„Vielen Dank für Ihre Bestellung.“
In welcher Reihenfolge?
Ausgezeichnete Frage.
Zwei Tage, zwei mysteriöse Bestellungen
Gestern erhielt ich eine E-Mail von „Manthan Williams“ mit folgendem Betreff:
„Betreff: Vielen Dank für Ihre Bestellung 1KJBO6SYBRM6TJBQLEDV“
Es gab einen Anhang.
Und fast nichts anderes.
Heute „Elizabeth Lewis“ zur Party hinzu mit:
„Vielen Dank für Ihre Bestellung 0RQKQA6198JOMD57P“
Eine weitere zufällige Bestellnummer.
Ein weiterer Anhang.
Eine weitere E-Mail praktisch ohne Erklärung.
Offenbar hat der Kundenservice den Minimalismus für sich entdeckt.
Sag mir wenigstens, was ich gekauft habe
Das ist es, was diese E-Mails fast schon komisch macht.
Kein erkennbarer Einzelhändler.
Keine Produktbeschreibung.
Kein Preis deutlich sichtbar.
Keine hilfreiche Erklärung dafür, was ich angeblich bestellt habe.
Nur:
Vielen Dank für Ihre Bestellung. Anbei finden Sie die Anlage.
Oh, klar. Ich öffne gleich einen mysteriösen Anhang von einem zufälligen Gmail-Konto, um herauszufinden, was ich angeblich gekauft habe.
Was könnte da schon schiefgehen?
Ich öffne es nicht.
Das ist ein wichtiger Punkt. Ich muss keinen unaufgefordert zugesandten Anhang öffnen, um einen Kauf zu überprüfen, den ich nicht kenne.
Wenn ich tatsächlich etwas bestellt habe, kann ich den Händler oder das Zahlungskonto selbstständig überprüfen.
Die zufälligen Gmail-Adressen helfen nicht
Eine E-Mail gibt vor, von Elizabeth Lewis zu stammen, kommt aber von einer scheinbar nicht damit in Verbindung stehenden Gmail-Adresse.
Die andere Absendung stammt angeblich von Manthan Williams und kommt ebenfalls von einer nicht damit in Verbindung stehenden Gmail-Adresse.
Können auch legitime Personen Gmail nutzen?
Natürlich.
Doch wenn eine unerwartete „Bestell“-E-Mail von einem zufälligen Gmail-Konto eintrifft, die praktisch keine Informationen enthält und mich auffordert, einen Anhang zu öffnen, um mehr zu erfahren, dann siegt meine Neugier nicht.
Entf schlägt Doppelklick.
Der Anhang ist der Köder
Diese Nachrichten verfolgen einen etwas anderen Ansatz als die gefälschten PayPal- und Facebook-Einladungsbetrügereien, die ich bisher dokumentiert habe.
In diesen Nachrichten wurde versucht, mich mit einem hohen Geldbetrag einzuschüchtern und mich dazu zu bringen, eine Telefonnummer anzurufen.
Diese scheinen darauf ausgelegt zu sein, Neugierde:
Was habe ich bestellt?
Wie viel haben sie mir berechnet?
Hat jemand meine Kreditkarte benutzt?
Was befindet sich in diesem Anhang?
Und genau deshalb lasse ich den Anhang in Ruhe.
Angst kann Menschen zum Klicken bringen.
Aber auch Neugier kann das.
Mein imaginäres Ich hat einen ziemlich ausgefallenen Lebensstil
Laut meinem Posteingang war der imaginäre Niel sehr beschäftigt.
Bitcoin.
Geek Squad.
Mystery-Abonnements.
Uhrenreparaturen.
Mehr Krimi-Abonnements.
Und nun zwei mysteriöse Bestellungen innerhalb von zwei Tagen.
Das Einzige, was mir noch fehlt, ist die Information, was ich eigentlich gekauft habe.
Na los, Betrüger!.
Wenn ihr schon Kaufvorschläge für mich erfindet, dann sollen sie wenigstens interessant sein.
Sag mir, dass ich einen Ferrari gekauft habe.
Eine Ferienwohnung direkt am Strand.
Ein Privatjet.
Vielleicht ein lebenslanger Vorrat an Coca-Cola Zero.
Gib mir etwas, das es wert ist, versehentlich bestellt zu werden.
Stattdessen erhalte ich:
BESTELLUNG 0RQKQA6198JOMD57P.
Ich bin enttäuscht.
Haben Sie eine Betrugs-E-Mail erhalten? Senden Sie sie mir!
Ich sammle diese immer noch, weil sich die Taktiken ständig ändern, obwohl das Ziel dasselbe bleibt: uns dazu zu bringen, zu reagieren, bevor wir innehalten und nachdenken.
Falls Sie eine verdächtige E-Mail, eine gefälschte Rechnung, eine mysteriöse Bestellung, eine Phishing-SMS, einen Betrug in sozialen Medien oder einen anderen kreativen Versuch, Sie um Ihr Geld zu bringen, erhalten haben, senden Sie mir diese bitte zu:
Schildern Sie mir bitte den Vorfall und senden Sie mir gegebenenfalls einen Screenshot. Bitte entfernen oder schwärzen Sie vor dem Absenden sensible persönliche oder finanzielle Informationen.
Vielleicht werde ich es in einem zukünftigen Beitrag vorstellen.
Bis dahin, Elizabeth und Manthan:
Danke, dass Sie sich für meine Bestellungen bedankt haben.
Was auch immer sie sein mögen.

Offenbar haben die Betrüger aufgehört, E-Mails zu schreiben
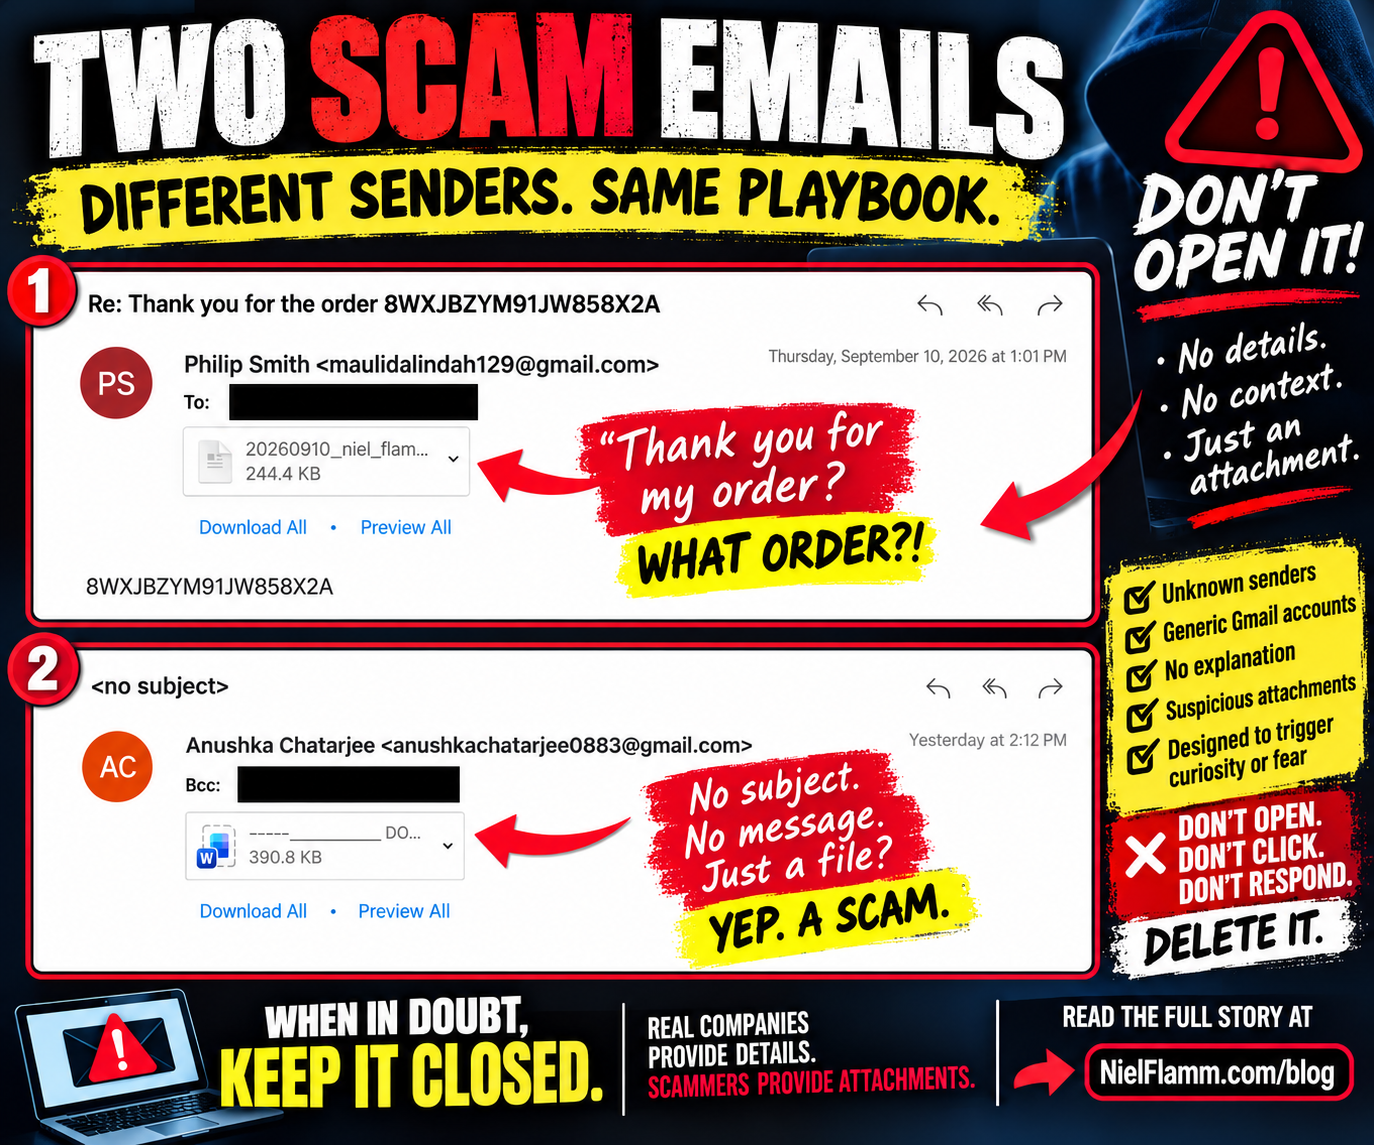
Ich habe in letzter Zeit viel über Betrugsmails, verdächtige Personalvermittler, mysteriöse Anhänge und Leute geschrieben, die verzweifelt versuchen, mich zum Anklicken von irgendetwas zu bewegen.
Offenbar haben wir nun die minimalistische Phase des Betrugs erreicht.
Warum sollte ich mir die Mühe machen, eine aufwendige gefälschte Rechnung zu schreiben, wenn Sie mir einfach einen Anhang schicken und hoffen können, dass ich den Rest erledige?
In den letzten Tagen erhielt ich zwei weitere E-Mails, die im Wesentlichen der gleichen Strategie folgen: fast keine Informationen, ein mysteriöser Anhang und Neugier als Köder.
🚩 Betrugs-E-Mail Nr. 1: Vielen Dank für Ihre Bestellung!
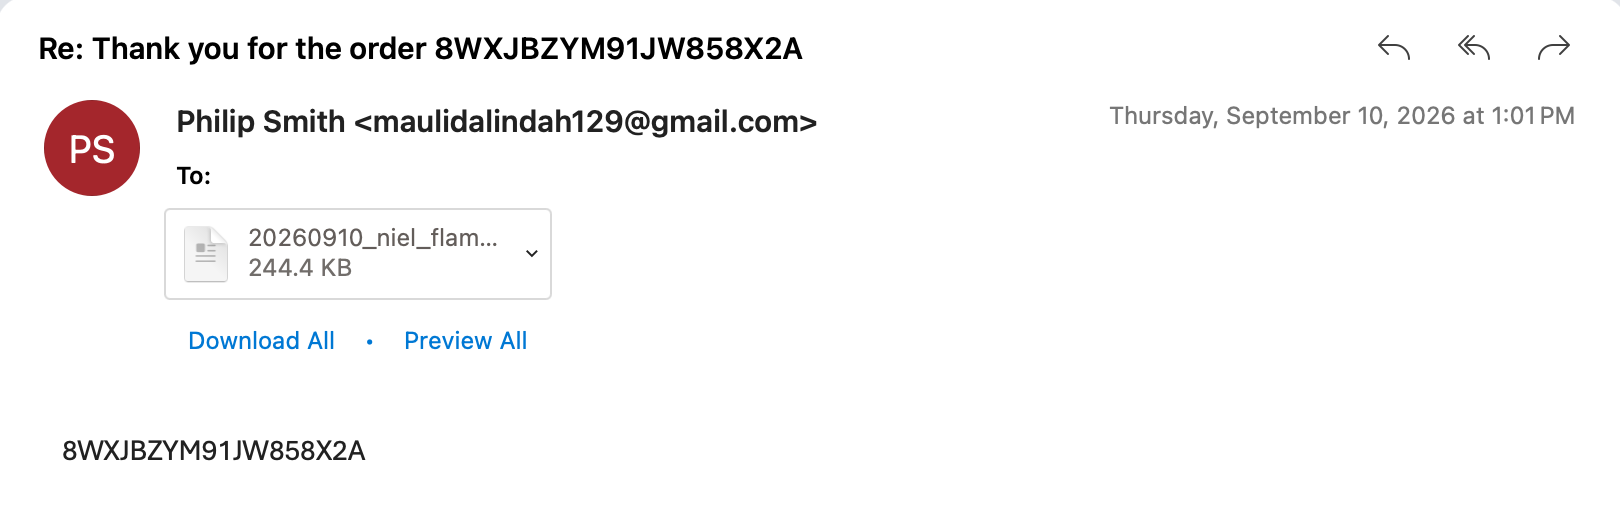
Die erste E-Mail stammte von jemandem, der sich als Philip Smithund eine Gmail-Adresse benutzte.
Das Thema:
„Betreff: Vielen Dank für die Bestellung 8WXJBZYM91JW858X2A“
Oh!
Vielen Dank für meine Bestellung!
Es gibt nur ein kleines Problem.
In welcher Reihenfolge?
Es gibt keinen Firmennamen.
Kein Produkt.
Kein Preis.
Keine Angaben zum Versand.
Kein erkennbarer Händler.
Der E-Mail-Text enthält im Wesentlichen nichts außer derselben mysteriösen Zeichenkette:
8WXJBZYM91JW858X2A
Und dann ist da noch der Anhang.
Eine 244,4 KB große Datei , deren Dateiname mit einem Datum und meinem Namen beginnt.
Das ist eine nette Geste.
Die Verwendung des Namens einer Person im Dateinamen kann dazu beitragen, dass sich der Anhang persönlicher und legitimer anfühlt.
Aber soll ich etwa glauben, dass ich irgendwo eine Bestellung aufgegeben habe, keine Erklärung für meine Bestellung erhalten habe und nun einen unerklärten Anhang öffnen muss, um herauszufinden, was passiert ist?
Nein danke.
🚩 Betrugs-E-Mail Nr. 2: Sie haben sich nicht einmal die Mühe gemacht, einen Betreff anzugeben
Dann erschien ein weiteres Meisterwerk.
Absender:
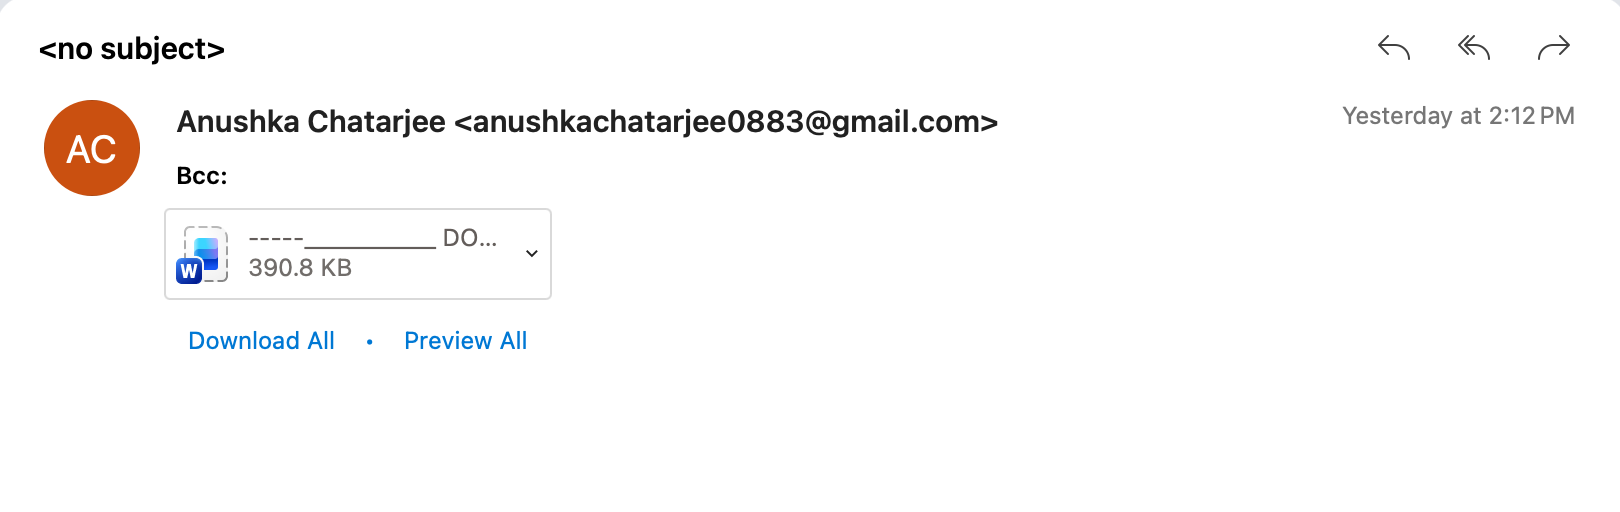
Anushka Chatarjee
Ein weiteres Gmail-Konto.
Thema:
<no subject>
Die Nachricht wurde per BCC, was darauf hindeutet, dass ich möglicherweise einfach einer von mehreren Empfängern bin, die dieselbe Nachricht erhalten haben.
Und was steht in der E-Mail?
Nichts Brauchbares.
Aber natürlich gibt es auch einen 390,8 KB großen Microsoft Word-Anhang.
Das Spielfeld hat sich also nun wie folgt reduziert:
Hallo.
Tatsächlich haben sie nicht einmal Hallo gesagt.
Im Grunde ist es Folgendes:
Hier ist ein Word-Dokument. Öffnen Sie es.
Das ist die gesamte Verkaufspräsentation.
Der Anhang IST die E-Mail
Das ist es, was die Menschen über solche Botschaften verstehen müssen.
Informationsmangel ist nicht zwangsläufig ein Versagen.
Neugier kann als Technik des Social Engineering eingesetzt werden.
Die erste E-Mail lässt mich grübeln:
Habe ich versehentlich etwas bestellt?
Wurde meine Kreditkarte kompromittiert?
Wie viel haben sie mir berechnet?
Was habe ich angeblich gekauft?
Und wo soll ich die Antwort finden?
Im Anhang.
Die zweite E-Mail ist noch direkter.
Es gibt überhaupt keine Geschichte. Nur ein mysteriöses Word-Dokument.
Der Betrüger braucht mich nicht unbedingt schon zum Glauben an irgendetwas.
Sie brauchen nur, dass ich die Datei öffne.
Warum ich sie nicht öffne
Ich weiß nicht, was sich in den Anhängen befindet, da ich sie nicht geöffnet habe.
Das ist wichtig.
Ich werde nicht behaupten, dass diese Dateien Malware, schädliche Links oder Software zum Diebstahl von Zugangsdaten enthalten, wenn ich sie nicht analysiert habe.
Ich brauche das auch nicht.
Ein unerwarteter Anhang von einem unbekannten Gmail-Konto, für den es keine legitime Erklärung gibt, warum ich ihn erhalte, hat meinen Vertrauenstest bereits nicht bestanden.
Die sicherste Frage lautet nicht:
„Ich frage mich, was da drin ist?“
Es ist:
„Warum sollte ich das öffnen?“
Und in beiden Fällen kann ich keine gute Antwort geben.
Der Trick mit der gefälschten Bestellung ist besonders raffiniert
Die Methode der Scheinbestellung bringt eine weitere psychologische Komponente ins Spiel:
Furcht.
Stellen Sie sich vor, jemand erhält die erste E-Mail und denkt:
Ich habe nichts bestellt!
Genau dann kann rationales Denken durch Dringlichkeit ersetzt werden.
Sie wollen herausfinden, ob jemand ihre Kreditkarte benutzt hat.
Sie wollen wissen, wie viel Geld berechnet wurde.
Sie möchten die Transaktion stornieren.
Also öffnen sie den Anhang.
Deshalb sollten Sie bei Erhalt einer verdächtigen Kaufbestätigung nicht den mysteriösen Anhang zur Untersuchung verwenden.
Prüfen Sie Ihre Kreditkarte oder Ihr Bankkonto selbstständig.
Melden Sie sich bei Amazon, Walmart, PayPal oder dem Unternehmen, das den Kauf angeblich abgewickelt hat, direkt über den jeweiligen Dienst an – nicht über Links oder Anhänge, die in der verdächtigen Nachricht enthalten sind.
Wenn keine Transaktion stattfindet, gibt es auch nichts zu stornieren.
Von „Apothekenbüro“ zu diesem
Erst vor wenigen Tagen erhielt ich eine weitere E-Mail mit dem Betreff „Apothekenbüro“.
Auch dieses Exemplar enthielt mysteriöse Anhänge, für die es praktisch keine Erklärung gab.
Nun habe ich eine mysteriöse Bestellbestätigung und eine völlig leere E-Mail mit einem Word-Dokument erhalten.
Es scheint sich ein Muster abzuzeichnen:
Die Betrüger wollen, dass ich die Neugierde liefere.
Entschuldigung.
Ich bin komplett leer.
Meine neue Richtlinie für Anhänge ist ziemlich einfach
Unbekannter Absender?
Unerwarteter Anhang?
Keine Erklärung?
Generisches Gmail-Konto?
Vorgetäuschte Dringlichkeit?
Mysteriöser Kauf?
Ich öffne es nicht.
Wenn jemand berechtigterweise meine Hilfe bei der Überprüfung eines Dokuments benötigt, kann er sich zu erkennen geben, erklären, was er sendet, und mir einen Grund nennen, warum ich es erwarten kann.
Bis dahin bleibt Ihr mysteriöses 390,8 KB großes Word-Dokument wohl für immer ein Rätsel.
Manchmal ist der sicherste Klick der, den man nie ausführt.
Folgen Sie NielFlamm.com/blog für weitere Betrugsmaschen, verdächtige E-Mails, fragwürdige Personalvermittler und die immer kreativeren Methoden, mit denen Fremde im Internet versuchen, mich zum Klicken zu verleiten.

Apothekenbüro? Klar. Lassen Sie mich diese mysteriösen Anhänge öffnen…
Wieder ein Tag, wieder eine E-Mail, die offenbar darauf hofft, dass Neugier den gesunden Menschenverstand übertrumpft.
Diese E-Mail kam mit einer wunderbar offiziell klingenden Betreffzeile an:
„Apothekenbüro“
Oh, gut. Die Apotheke!
Welche Apotheke?
Welches Büro?
Warum kontaktieren sie mich?
Offenbar handelt es sich dabei um Nebensächlichkeiten.
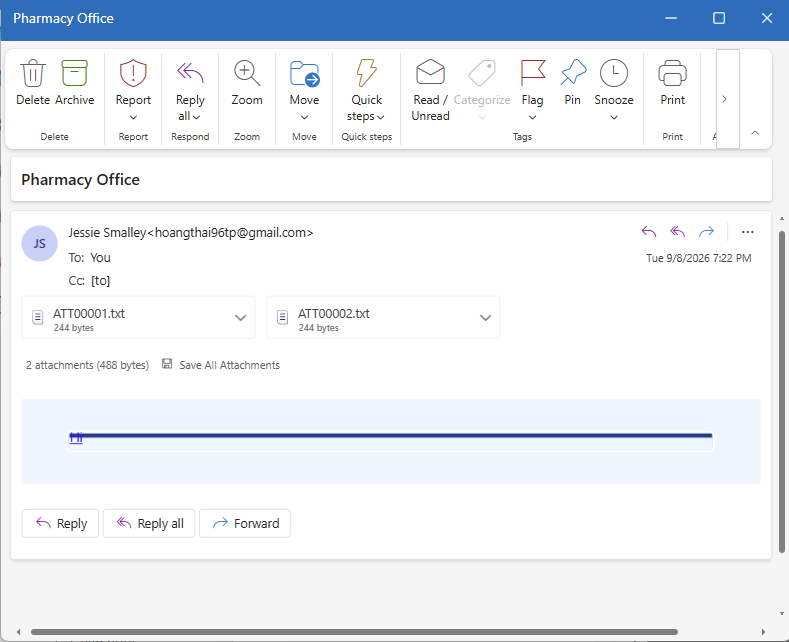
Die Absenderin gibt sich als „Jessie Smalley“ aus, aber die mit diesem Namen angezeigte E-Mail-Adresse ist ein zufällig aussehendes Gmail-Konto:
hoangthai96tp@gmail.com
Nichts schreit offizieller Apothekenkorrespondenz wie das.
Aber das Beste daran?
Es gibt im Grunde keine Nachricht.
NEIN:
„Hallo Niel.“
NEIN:
„Wir kontaktieren Sie bezüglich Ihres Rezepts.“
Keine Erklärung, wer sie sind, warum sie mich kontaktieren oder was ich tun soll.
Stattdessen erhalte ich zwei Anhänge:
ATT00001.txt
ATT00002.txt
Jede Datei ist nur 244 Byte groß.
Und da sitzen sie, fast flüsternd:
Na los, Niel. Mach uns auf.
Wir sind wahrscheinlich wichtig.
Vielleicht enthält einer von uns Informationen zu Ihrer erweiterten Autogarantie.
Netter Versuch.
Der Anhang ist der Köder
Dies ist einer der einfachsten Tricks im Repertoire eines Betrügers.
Sie müssen nicht unbedingt eine aufwendige Geschichte schreiben, wenn sie Ihre Neugierde so weit wecken können, dass Sie sich mit dem Anhang auseinandersetzen.
Das vage Thema erzeugt gerade genug Unsicherheit.
Apothekenbüro?
Hat meine Apotheke etwas geschickt?
Gibt es ein Problem mit dem Rezept?
Geht es hier um Versicherungen?
Habe ich Schulden?
Und genau deshalb habe ich die Anhänge nicht geöffnet.
Ich kenne den Absender nicht. Ich hatte die E-Mail nicht erwartet. Die Absenderadresse gehört keiner Apotheke, und die E-Mail gibt keinerlei Aufschluss über die Anhänge.
Das ist kein Grund, die Dateien zu untersuchen.
Das ist ein Grund, die E-Mail.
Herzlichen Glückwunsch, Sie haben den Vertrauenstest nicht bestanden
Falls meine Apotheke mich benötigt, stehen ihr vermutlich mehrere bessere Kommunikationswege zur Verfügung als:
APOTHEKENBÜRO
Zwei mysteriöse Dateien sind beigefügt.
Viel Glück.
Auch wenn ein unerwarteter Anhang harmlos erscheint – sei es eine TXT-, PDF-, Word-Dokument, ZIP-Datei oder etwas anderes – werde ich ihn nicht öffnen, nur weil ihn jemand erfolgreich in meinem Posteingang zugestellt hat.
Betrüger benötigen nicht immer den Anhang selbst, um einen Computer sofort zu infizieren. Ein Anhang oder ein Dokument kann auch Teil einer umfassenderen Social-Engineering-Kette sein, die darauf abzielt, jemanden auf eine schädliche Website zu leiten, Zugangsdaten abzufragen, Anweisungen zur Kontaktaufnahme zu geben oder das Gespräch in eine andere Richtung zu lenken.
Das Ziel ist einfach:
Damit Sie den nächsten Schritt machen.
Neugier ist keine Sicherheitsstrategie
Diese speziellen Dateien enthalten möglicherweise keine Schadsoftware.
Ich werde sie nicht öffnen, um das herauszufinden.
Das ist ein wichtiger Unterschied.
Ich muss nicht erst beweisen, dass etwas böswillig ist, bevor ich entscheide, nicht damit zu interagieren. Eine unerwünschte E-Mail ohne aussagekräftigen Inhalt, von einem unbekannten Absender und mit zwei rätselhaften Anhängen gibt mir absolut keinen Grund, ihr zu vertrauen.
Wenn etwas angeblich von Ihrer Apotheke, Bank, Ihrem Arbeitgeber, Ihrer Versicherung, einem Lieferdienst oder einer anderen Organisation stammt, die Sie tatsächlich nutzen, verlassen Sie sich nicht auf die Kontaktdaten, die in der verdächtigen Nachricht praktischerweise angegeben sind.
Bitte besuchen Sie die Website oder App der Organisation oder kontaktieren Sie sie über eine Telefonnummer, von der Sie bereits wissen, dass sie legitim ist.
Betrüger, ihr könnt es besser!
Wir hatten schon falsche Personalvermittler.
Gefälschte Stellenangebote.
Karriereberatungsangebote, die als Personalbeschaffung getarnt sind.
Und nun bin ich offenbar beim mysteriösen Apothekenanbau in diesem Abenteuer angelangt.
Gib dir wenigstens etwas Mühe.
Bitte geben Sie mir Bescheid, sobald mein Rezept für die Einhorn-Medikation fertig ist.
Sagt mir, dass Walgreens versehentlich 700 Gallonen Hustensaft in meinem Namen abgefüllt hat.
Geben Sie mir was.
Stattdessen erhielt ich zwei winzige Textdateien und die Erwartung, dass meine Neugier den Rest erledigen würde.
Das tat es nicht.
Löschen. Melden. Weitermachen.
Und, was am wichtigsten ist:
Öffnen Sie keine unbekannten Anhänge, nur weil jemand so clever war, „Apotheke“ in die Betreffzeile zu schreiben.
Verfolgen Sie NielFlamm.com/blog für weitere Betrugsmaschen, verdächtige Anwerbungsversuche und andere Beispiele von Leuten im Internet, die verzweifelt versuchen, mich dazu zu bringen, Dinge anzuklicken, die ich nicht anklicken sollte.