

Falsche Nummer, aber genau im richtigen Moment
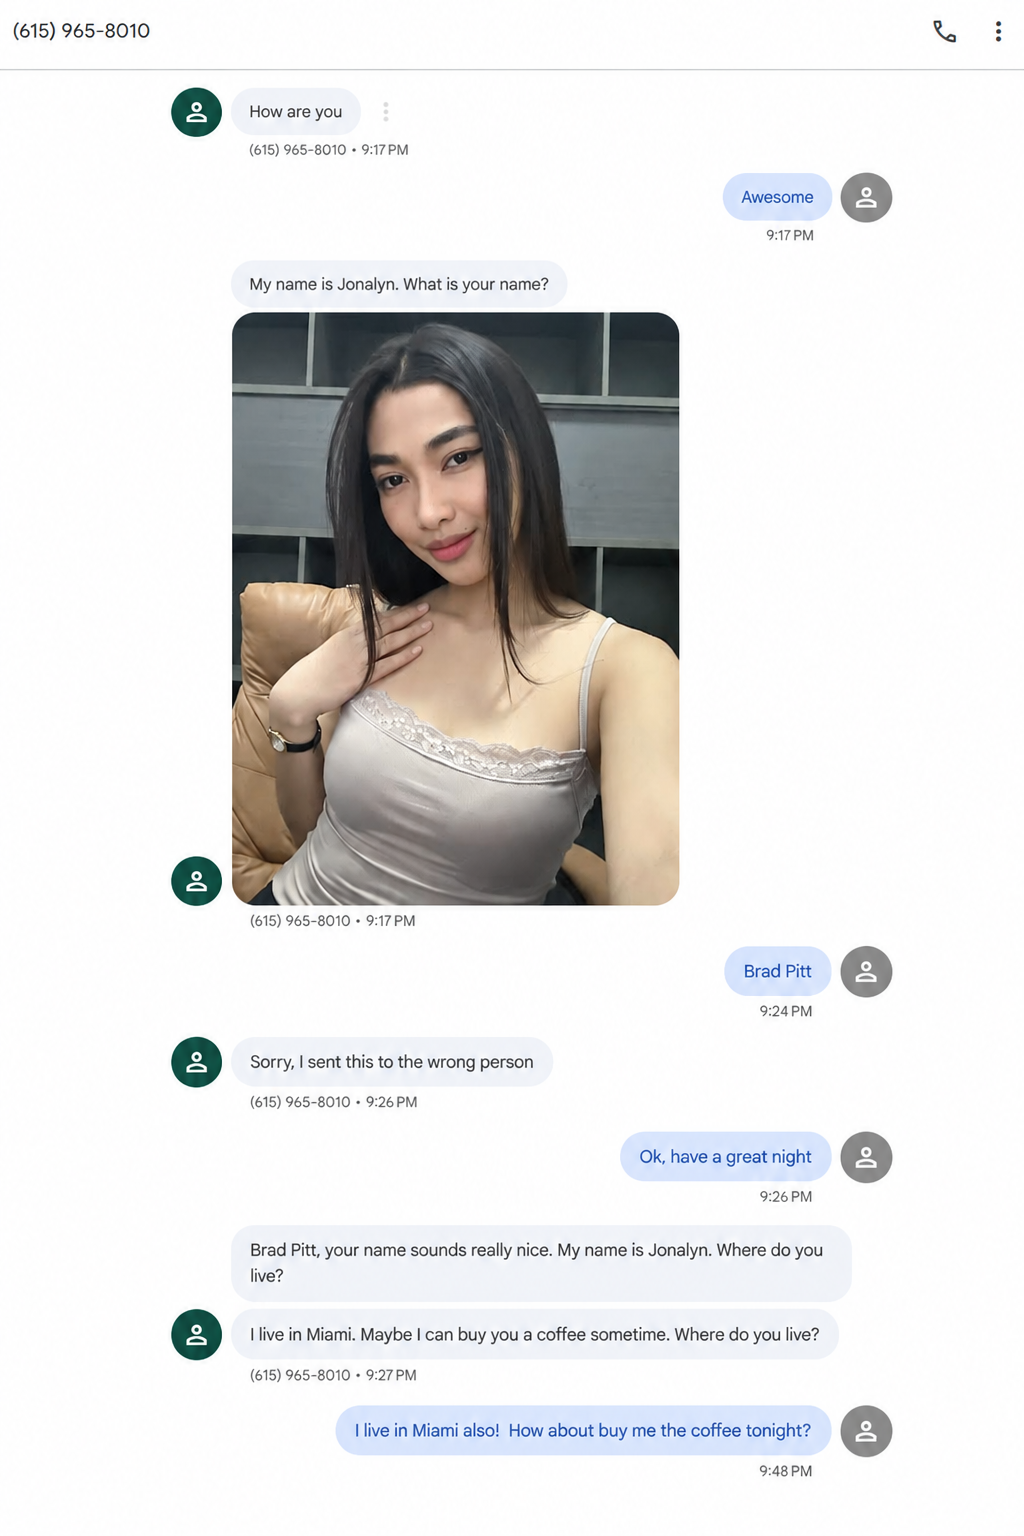
Völlig unerwartet erschien eine SMS von der Nummer 615-965-8010: „Wie geht es dir?“
Ich kenne dieses Spielchen. Falsche Nummer, freundlicher Fremder, ein bisschen Smalltalk, und – schon bald – preist jemand eine Investitionsmöglichkeit, ein Krypto-Schema oder ein anderes Abenteuer an, das zu schön klingt, um wahr zu sein.
Also beschloss ich, mitzumachen.
„Fantastisch“, antwortete ich.
Und das Gespräch lieferte ab: ein Name, ein Foto, eine Frage zu meinem Namen und sogar ein Standort. Das ist praktisch eine vollständige Stempelkarte für das „Falsche-Nummer-Betrugscafé“.
Dann kam die Einladung zum Kaffee. Offenbar nach Miami. Ich sagte, ich wohne auch dort und fragte, ob sie mich heute Abend auf einen Kaffee einladen würden.
Ich habe noch keine Rückmeldung erhalten. Vielleicht sind sie gerade damit beschäftigt, ihren Kalender zu prüfen – oder nach einem Café zu suchen, das verdächtig charmante Fremde und Google-Voice-Nummern akzeptiert.
Zur Erinnerung: Wenn ein Fremder schnell freundlich wird, bist du ihm weder deinen Namen, deinen Wohnort, Fotos noch persönliche Daten schuldig. Behalt das Geld für den Kaffee. Und vielleicht auch das Gespräch.

Apothekenbüro? Klar. Lassen Sie mich diese mysteriösen Anhänge öffnen…
Wieder ein Tag, wieder eine E-Mail, die offenbar darauf hofft, dass Neugier den gesunden Menschenverstand übertrumpft.
Diese E-Mail kam mit einer wunderbar offiziell klingenden Betreffzeile an:
„Apothekenbüro“
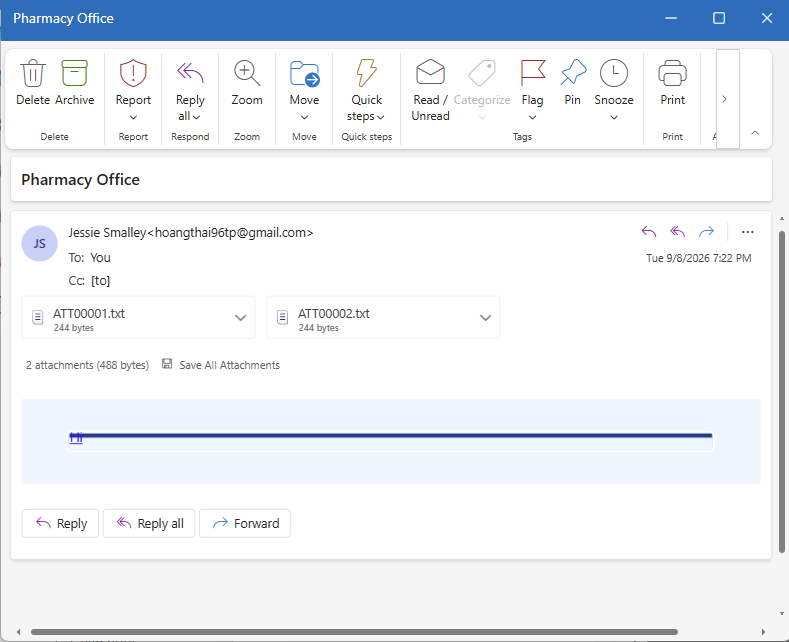
Oh, gut. Die Apotheke!
Welche Apotheke?
Welches Büro?
Warum kontaktieren sie mich?
Offenbar handelt es sich dabei um Nebensächlichkeiten.
Die Absenderin gibt sich als „Jessie Smalley“ aus, aber die mit diesem Namen angezeigte E-Mail-Adresse ist ein zufällig aussehendes Gmail-Konto:
hoangthai96tp@gmail.com
Nichts schreit offizieller Apothekenkorrespondenz wie das.
Aber das Beste daran?
Es gibt im Grunde keine Nachricht.
NEIN:
„Hallo Niel.“
NEIN:
„Wir kontaktieren Sie bezüglich Ihres Rezepts.“
Keine Erklärung, wer sie sind, warum sie mich kontaktieren oder was ich tun soll.
Stattdessen erhalte ich zwei Anhänge:
ATT00001.txt
ATT00002.txt
Jede Datei ist nur 244 Byte groß.
Und da sitzen sie, fast flüsternd:
Na los, Niel. Mach uns auf.
Wir sind wahrscheinlich wichtig.
Vielleicht enthält einer von uns Informationen zu Ihrer erweiterten Autogarantie.
Netter Versuch.
Der Anhang ist der Köder
Dies ist einer der einfachsten Tricks im Repertoire eines Betrügers.
Sie müssen nicht unbedingt eine aufwendige Geschichte schreiben, wenn sie Ihre Neugierde so weit wecken können, dass Sie sich mit dem Anhang auseinandersetzen.
Das vage Thema erzeugt gerade genug Unsicherheit.
Apothekenbüro?
Hat meine Apotheke etwas geschickt?
Gibt es ein Problem mit dem Rezept?
Geht es hier um Versicherungen?
Habe ich Schulden?
Und genau deshalb habe ich die Anhänge nicht geöffnet.
Ich kenne den Absender nicht. Ich hatte die E-Mail nicht erwartet. Die Absenderadresse gehört keiner Apotheke, und die E-Mail gibt keinerlei Aufschluss über die Anhänge.
Das ist kein Grund, die Dateien zu untersuchen.
Das ist ein Grund, die E-Mail.
Herzlichen Glückwunsch, Sie haben den Vertrauenstest nicht bestanden
Falls meine Apotheke mich benötigt, stehen ihr vermutlich mehrere bessere Kommunikationswege zur Verfügung als:
APOTHEKENBÜRO
Zwei mysteriöse Dateien sind beigefügt.
Viel Glück.
Auch wenn ein unerwarteter Anhang harmlos erscheint – sei es eine TXT-, PDF-, Word-Dokument, ZIP-Datei oder etwas anderes – werde ich ihn nicht öffnen, nur weil ihn jemand erfolgreich in meinem Posteingang zugestellt hat.
Betrüger benötigen nicht immer den Anhang selbst, um einen Computer sofort zu infizieren. Ein Anhang oder ein Dokument kann auch Teil einer umfassenderen Social-Engineering-Kette sein, die darauf abzielt, jemanden auf eine schädliche Website zu leiten, Zugangsdaten abzufragen, Anweisungen zur Kontaktaufnahme zu geben oder das Gespräch in eine andere Richtung zu lenken.
Das Ziel ist einfach:
Damit Sie den nächsten Schritt machen.
Neugier ist keine Sicherheitsstrategie
Diese speziellen Dateien enthalten möglicherweise keine Schadsoftware.
Ich werde sie nicht öffnen, um das herauszufinden.
Das ist ein wichtiger Unterschied.
Ich muss nicht erst beweisen, dass etwas böswillig ist, bevor ich entscheide, nicht damit zu interagieren. Eine unerwünschte E-Mail ohne aussagekräftigen Inhalt, von einem unbekannten Absender und mit zwei rätselhaften Anhängen gibt mir absolut keinen Grund, ihr zu vertrauen.
Wenn etwas angeblich von Ihrer Apotheke, Bank, Ihrem Arbeitgeber, Ihrer Versicherung, einem Lieferdienst oder einer anderen Organisation stammt, die Sie tatsächlich nutzen, verlassen Sie sich nicht auf die Kontaktdaten, die in der verdächtigen Nachricht praktischerweise angegeben sind.
Bitte besuchen Sie die Website oder App der Organisation oder kontaktieren Sie sie über eine Telefonnummer, von der Sie bereits wissen, dass sie legitim ist.
Betrüger, ihr könnt es besser!
Wir hatten schon falsche Personalvermittler.
Gefälschte Stellenangebote.
Karriereberatungsangebote, die als Personalbeschaffung getarnt sind.
Und nun bin ich offenbar beim mysteriösen Apothekenanbau in diesem Abenteuer angelangt.
Gib dir wenigstens etwas Mühe.
Bitte geben Sie mir Bescheid, sobald mein Rezept für die Einhorn-Medikation fertig ist.
Sagt mir, dass Walgreens versehentlich 700 Gallonen Hustensaft in meinem Namen abgefüllt hat.
Geben Sie mir was.
Stattdessen erhielt ich zwei winzige Textdateien und die Erwartung, dass meine Neugier den Rest erledigen würde.
Das tat es nicht.
Löschen. Melden. Weitermachen.
Und, was am wichtigsten ist:
Öffnen Sie keine unbekannten Anhänge, nur weil jemand so clever war, „Apotheke“ in die Betreffzeile zu schreiben.
Verfolgen Sie NielFlamm.com/blog für weitere Betrugsmaschen, verdächtige Anwerbungsversuche und andere Beispiele von Leuten im Internet, die verzweifelt versuchen, mich dazu zu bringen, Dinge anzuklicken, die ich nicht anklicken sollte.